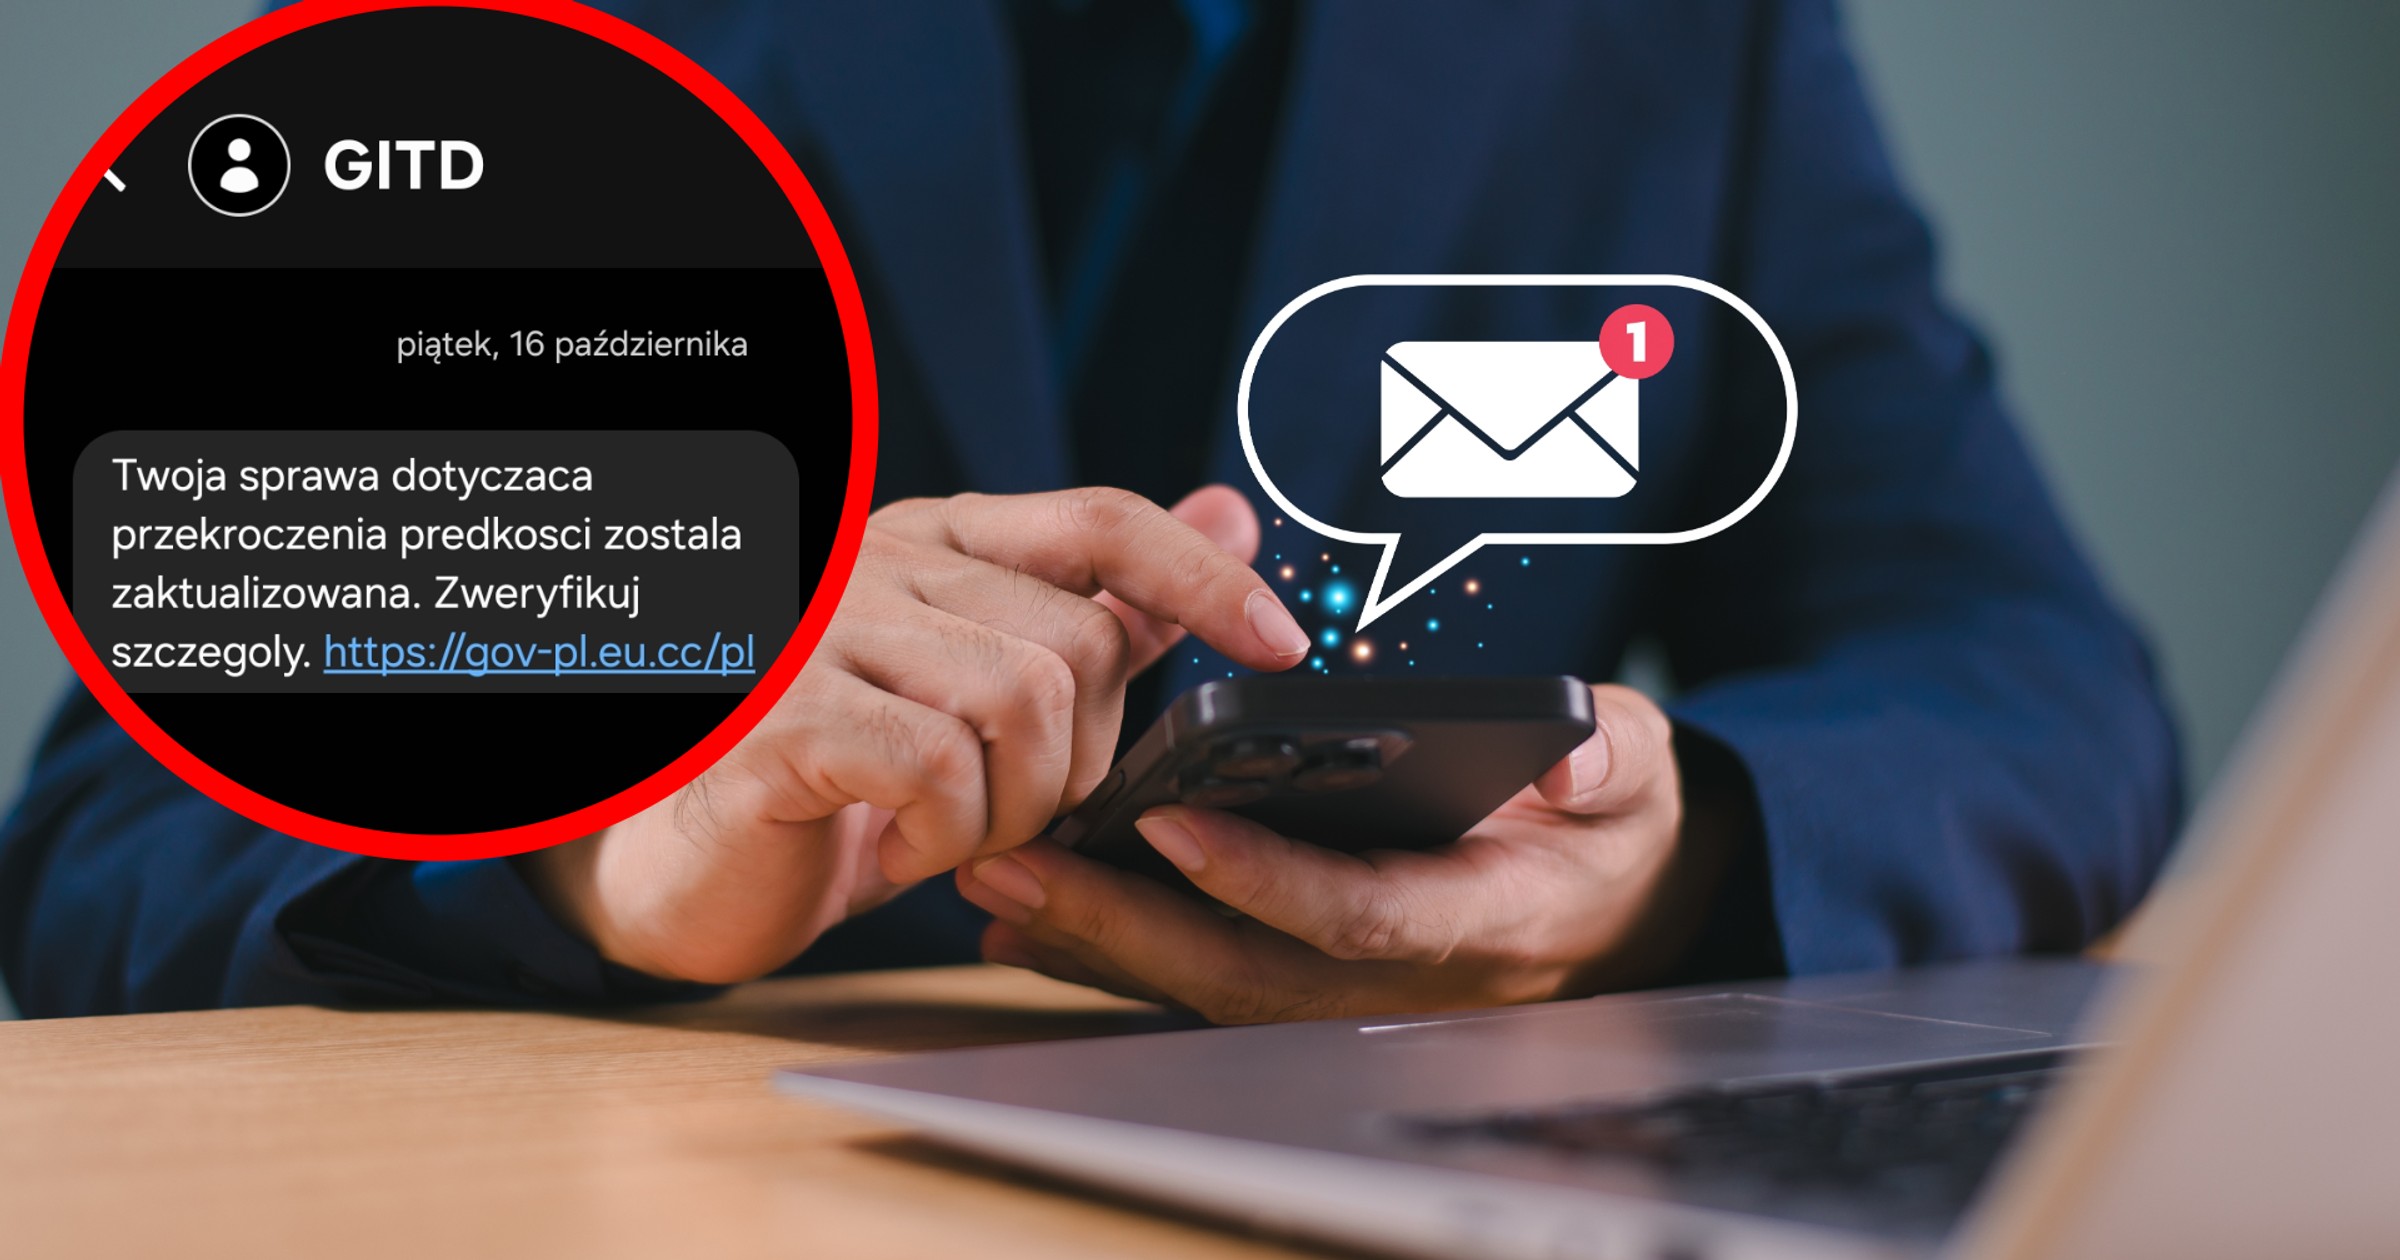
Ten SMS wyglądał groźnie: w nagłówku GITD, a w treści jedno krótkie zdanie: "Twoja sprawa dotyczaca przekroczenia predkosci została zaktualizowana. Zweryfikuj szczegoly." (pisownia oryginalna). Pod tą krótką informacją znalazł się jeszcze link kierujący do strony, która na pierwszy rzut oka może wyglądać na rządową: "https://gov-pl.eu.cc/pl" — "gov" w adresie wzbudza zaufanie.
Nawet jeśli ktoś stara się jeździć przepisowo i zwraca uwagę na ograniczenia prędkości, tak jak ja — to taki SMS może podnieść ciśnienie i poważnie zaniepokoić. W końcu każdemu kierowcy może się kiedyś zdarzyć, że np. przegapi jakiś znak albo straci czujność na kilkudziesięciokilometrowym odcinkowym pomiarze prędkości.
Podejrzany SMS o mandacie: najpierw sprawdź, później klikaj
Co zrobić, jeśli dostaniesz taką wiadomość SMS-em lub mailem na prywatną skrzynkę? Zrób to samo, co ja — przede wszystkim powstrzymajcie się od klikania w link, nawet jeśli męczy cię ciekawość. Możesz spokojnie zignorować taką wiadomość — to wcale nie jest oficjalna korespondencja z Głównego Inspektoratu Transportu Drogowego, choć może na taką wyglądać i nie grożą za to takie konsekwencje, jak w przypadku ignorowania urzędowych pism.
Wystarczy dokładniej przyjrzeć się adresowi z linku. Strona posługuje się adresem gov-pl.eu.cc, który może być łatwo pomylony z oficjalnym serwisem administracji gov.pl, ale nie ma z nim związku. Oficjalne polskie serwisy rządowe działają w domenie gov.pl, której używanie jest ograniczone do instytucji państwowych.
Taki schemat jest znany z wielu kampanii phishingowych (ataków cybernetycznych), przed którymi ostrzegają instytucje zajmujące się cyberbezpieczeństwem. Cyberprzestępcy regularnie rejestrują domeny zawierające człony typu "gov", "gov-pl", "govpolska" itp., które mają imitować rządowe serwisy. Po co to robią? Po kliknięciu w taki link pokaże się wam strona, na której zostaniecie prawdopodobnie poproszeni o wpisanie swoich danych osobowych "w celu identyfikacji", albo wręcz pojawi się link do zalogowania się do bankowości elektronicznej lub też numer konta do uregulowania rzekomego mandatu — schematów działania przestępców jest wiele.
Dalszy ciąg artykułu pod materiałem wideo
Po co przestępcom twoje dane?
Może chodzić o zdobycie danych potrzebnych do popełniania przestępstw (np. wyłudzania kredytów lub robienia zakupów na cudze konto), o przejęcie dostępu do bankowości elektronicznej, albo po prostu do wyłudzenia kilkuset złotych pod pretekstem rzekomego mandatu.
Niekiedy też takie linki prowadzą do stron, na których pojawia się wezwanie do zainstalowania konkretnej aplikacji — chodzi o oprogramowanie, które pozwala przestępcom przejąć kontrolę nad twoim telefonem czy komputerem.
Oszuści wiedzą, że skuteczność takich ataków jest ograniczona, ale zawsze kilku naiwnych się znajdzie — maile lub SMS-y wysyłane są tysiącami, często na numery i adresy wykradzione podczas wcześniejszych włamań do systemów. Fałszywa strona może działać zaledwie kilkadziesiąt minut!
Zdjęcia z fotoradaru nie dostaniesz SMS-em – CANARD nadal załatwia takie sprawy drogą pocztową.
GITD
GITD ostrzega przed fałszywymi SMS-ami
Takie przypadki zdarzają się bardzo często, a w ostatnich miesiącach ich częstotliwość wręcz się nasiliła. GITD na swoich stronach regularnie ostrzega przed działaniami przestępców. SMS lub wiadomość mailowa mogą mieć zupełnie inną treść od tej wcześniej zacytowanej — mogą np. mieć formę ponaglenia do zapłaty konkretnej kwoty (z numerem konta) albo zawierać groźnie wyglądające "pouczenie", że w przypadku braku natychmiastowej reakcji sprawa zostanie skierowana do sądu.
Główny Inspektorat Transportu Drogowego informuje, że CANARD nie wysyła informacji o mandatach w formie wiadomości SMS; GITD nie przesyła linków do opłacenia mandatów karnych; korespondencja dotycząca zarejestrowanych naruszeń prowadzona jest w formie tradycyjnej za pośrednictwem Poczty Polskiej lub elektronicznego biura obsługi klienta eBOK CANARD; a każdy mandat karny kredytowany posiada indywidualny numer rachunku bankowego, na który należy dokonać wpłaty. Płatności realizowane są w banku, na poczcie lub z wykorzystaniem bankowości elektronicznej.
Procedura prowadzenia spraw w związku z naruszeniami rejestrowanymi przez urządzenia CANARD dostępna jest na stronie https://www.canard.gitd.gov.pl/cms/web/guest/wezwanie/procedura
Co musisz zrobić, jeśli dałeś się nabrać na fałszywego SMS-a?
Jeżeli nabrałeś się na phishing, najważniejsza jest szybka reakcja. Oszuści często wykorzystują wykradzione dane w ciągu minut lub godzin. Prawidłowa reakcja zależy od tego, jakie dane udostępniłeś.
Jeśli na fałszywej stronie podałeś tylko dane osobowe, np.
- imię i nazwisko
- PESEL
- numer telefonu
- adres e-mail
to zastrzeż numer PESEL w aplikacji mObywatel lub w urzędzie gminy. Załóż alerty w BIK, aby otrzymywać powiadomienia o próbach zaciągnięcia kredytu na Twoje dane. Obserwuj korespondencję z banków i instytucji finansowych.
Jeśli podałeś dane logowania do banku
Natychmiast:
- zadzwoń na infolinię banku i poinformuj o incydencie;
- zmień hasło do bankowości internetowej;
- jeśli korzystasz z tego samego hasła w innych serwisach, zmień je również tam;
- sprawdź historię operacji i odbiorców przelewów.
Jeśli potwierdziłeś operację w aplikacji bankowej lub kodem SMS
Licz się z tym, że to próba kradzieży twoich pieniędzy:
- natychmiast skontaktuj się z bankiem;
- poproś o zablokowanie dostępu do bankowości;
- zgłoś nieautoryzowane transakcje.
Jeśli podałeś dane karty płatniczej
- zastrzeż kartę! Uniwersalny numer do zastrzegania kart płatniczych w Polsce to (+48) 828 828 828, prowadzony w ramach Systemu Zastrzegania Kart przez Związek Banków Polskich — jest dostępny przez całą dobę, siedem dni w tygodniu.
- zamów nową kartę,
- sprawdź historię płatności pod kątem drobnych testowych transakcji.
Jeśli pobrałeś aplikację z linku w fałszywej wiadomości
Może to być złośliwe oprogramowanie służące do przejęcia telefonu lub dostępu do bankowości elektronicznej.
- odłącz urządzenie od internetu;
- usuń podejrzaną aplikację;
- przeskanuj telefon lub komputer programem antywirusowym;
- zmień hasła z innego (!), bezpiecznego urządzenia.
Gdzie zgłaszać próby oszustwa?
Jeśli nie dałeś się nabrać, ale chcesz uchronić innych przed oszustwem, możesz zgłosić próbę oszustwa do CERT Polska, czyli wyspecjalizowanej instytucji zajmującej się ochroną przed cyberatakami — można to zrobić przez serwis incydent.cert.pl lub przesyłając podejrzany SMS na numer 8080. Jeżeli doszło do oszustwa, zgłoś sprawę również policji.