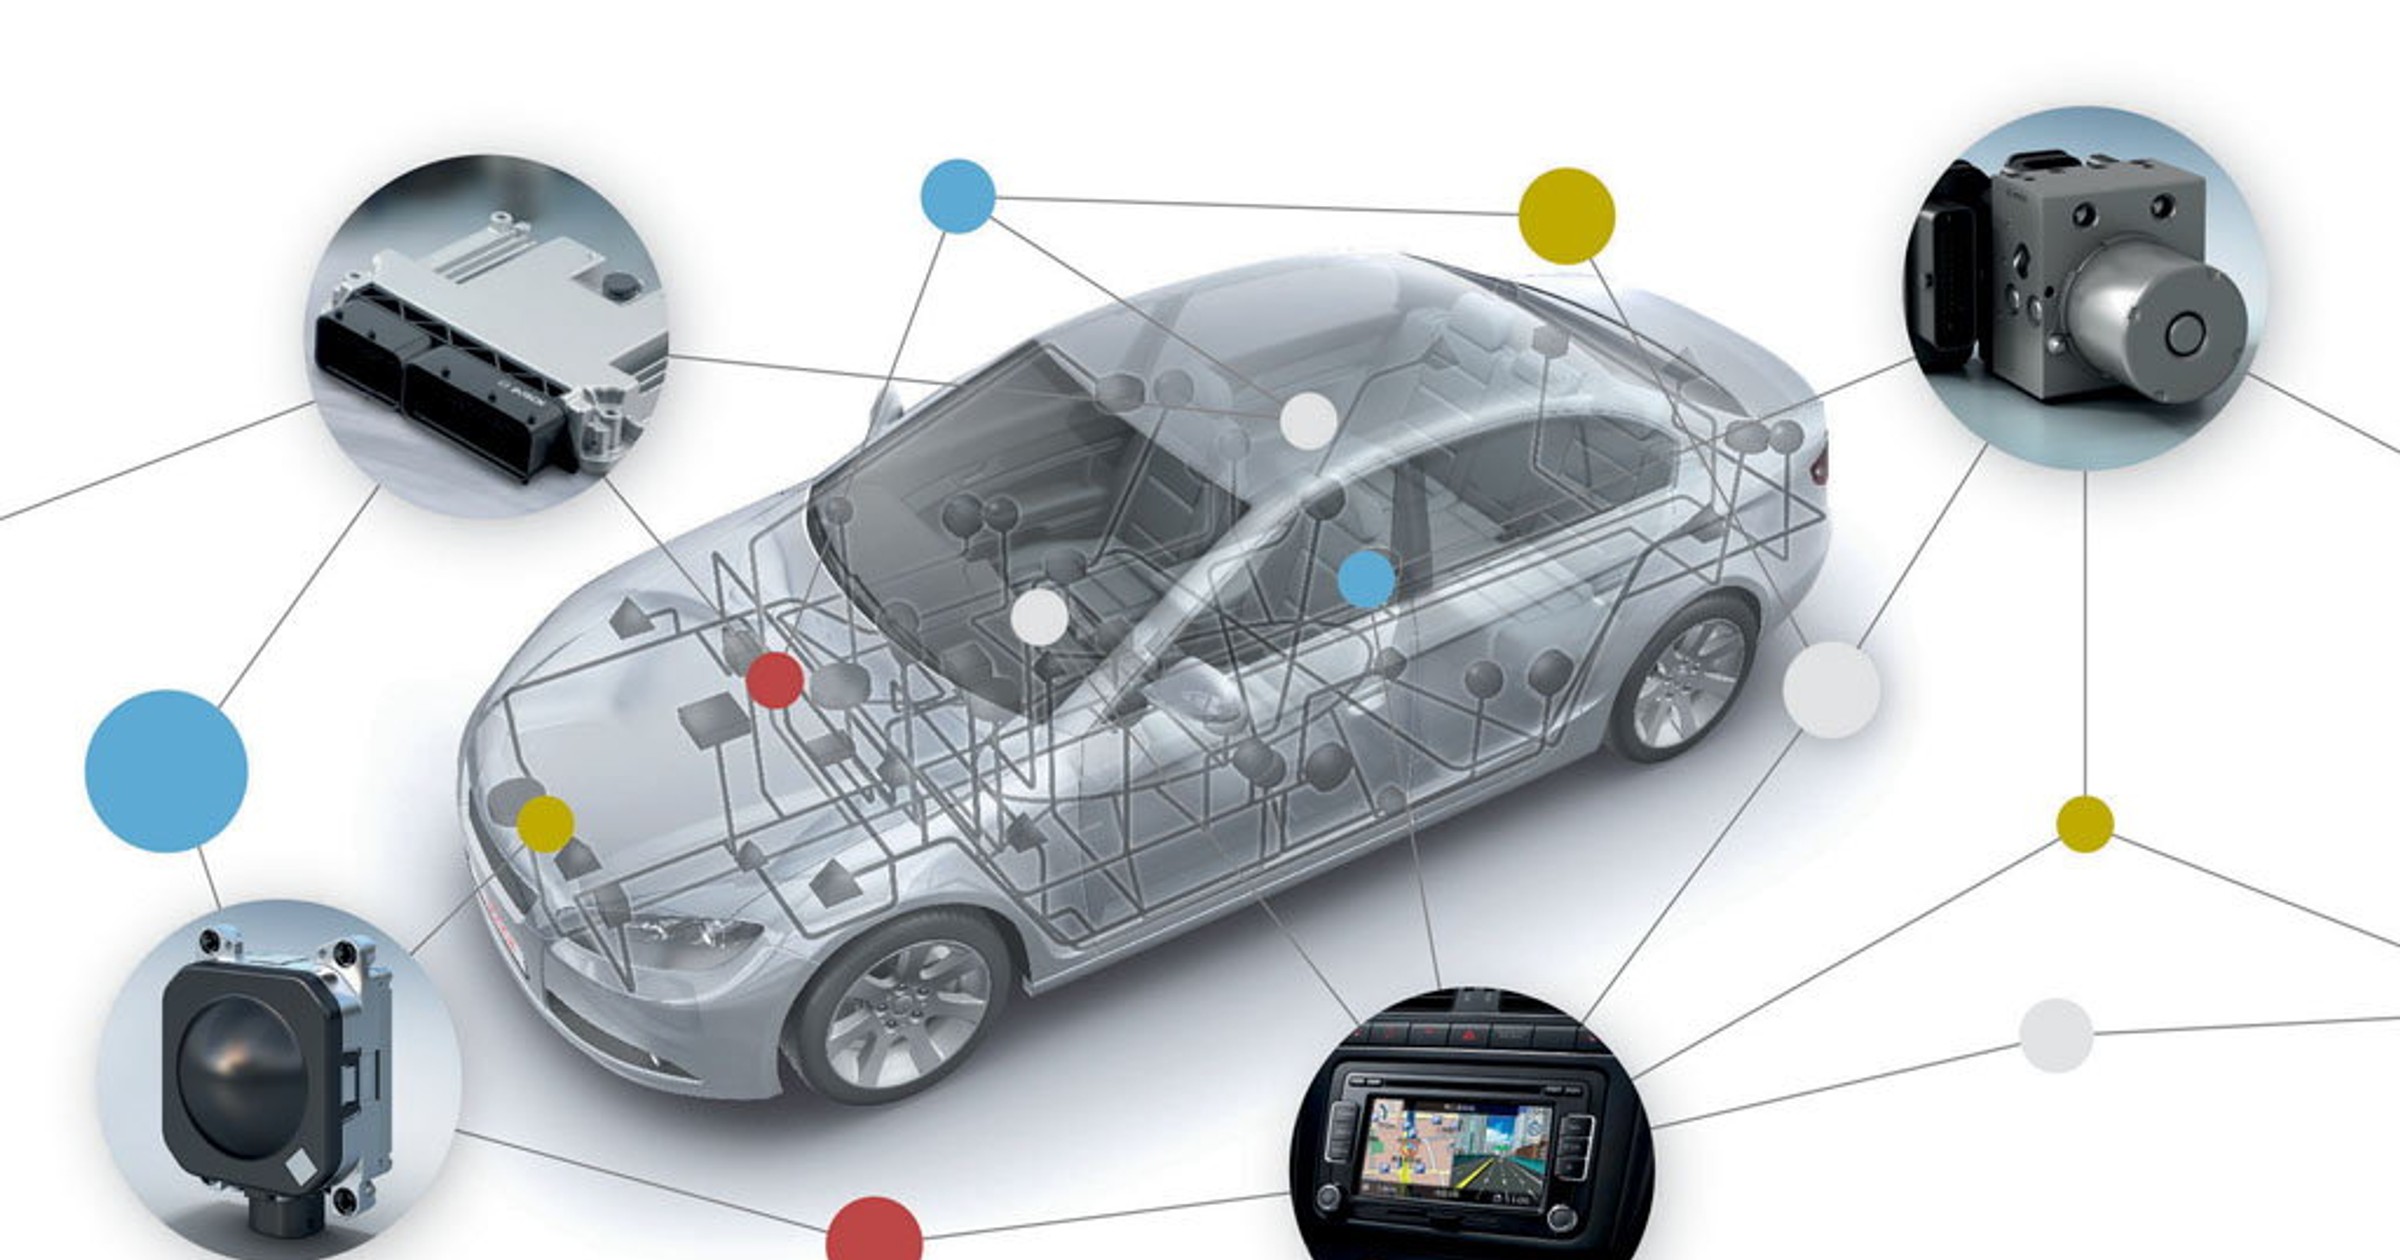
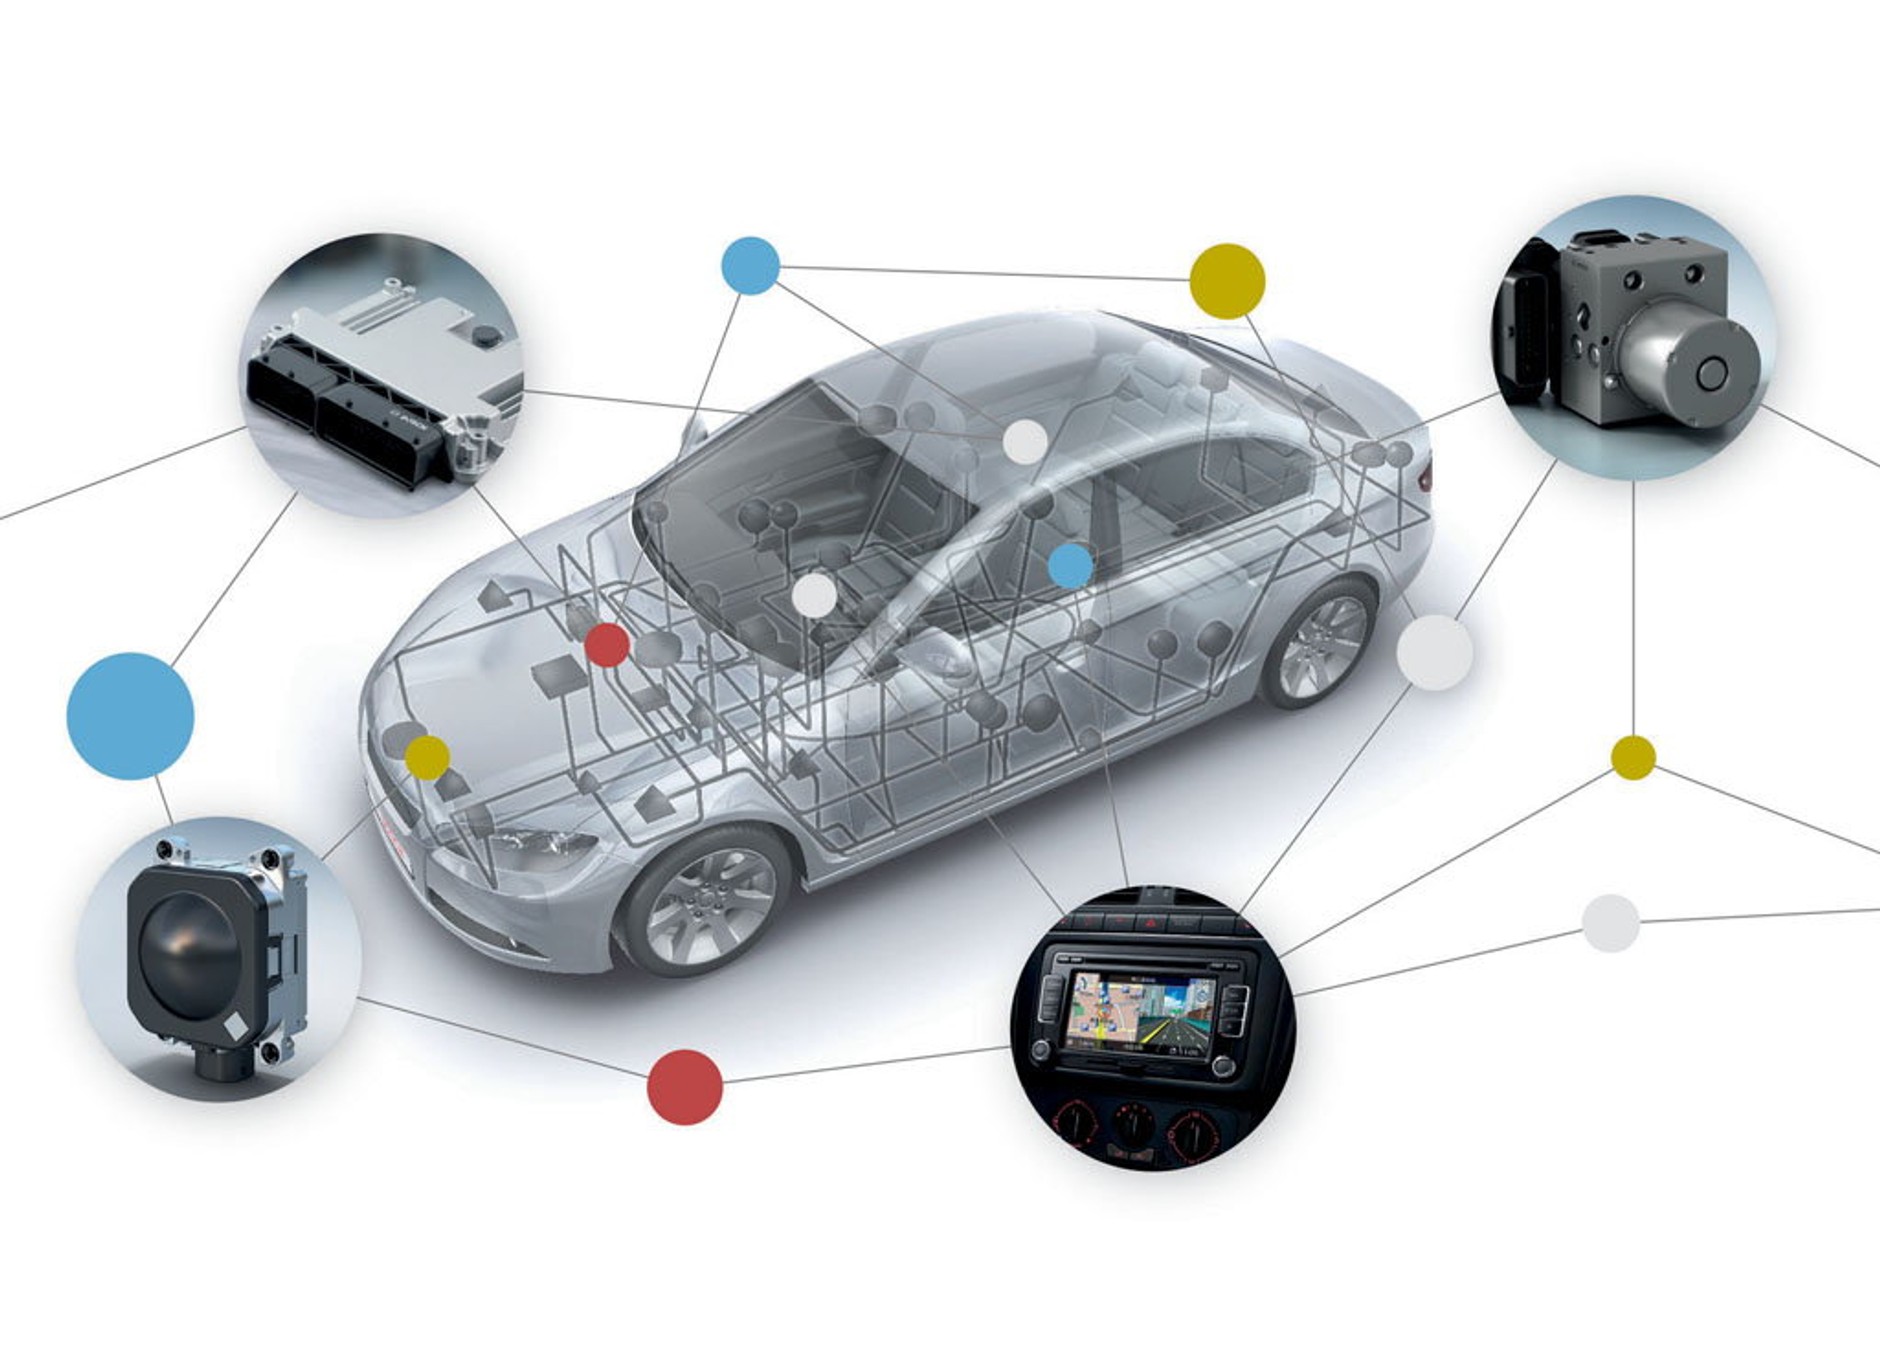
Jeśli haker włamie się nam do domowego komputera, może wykasować lub skopiować cenne dane, splądrować konto bankowe. Włamanie do elektroniki samochodu może mieć poważniejsze konsekwencje – zagraża życiu. Łatwo sobie wyobrazić, co może się stać, jeśli ktoś pozbawiony skrupułów przejmie kontrolę nad kierownicą, hamulcami czy silnikiem cudzego samochodu znajdującego się w ruchu.
Hakerzy przejmują auta
Archiwum / Auto Świat
Im więcej układów bezpieczeństwa ma auto, tym większe ryzyko skutecznego ataku. Potencjalnie groźne są: aktywny tempomat (elektronika steruje hamulcami i gazem), układy korygujące tor jazdy (sterownik ingeruje w pracę układu kierowniczego), systemy automatycznego parkowania, zdalne zabezpieczenia antykradzieżowe.
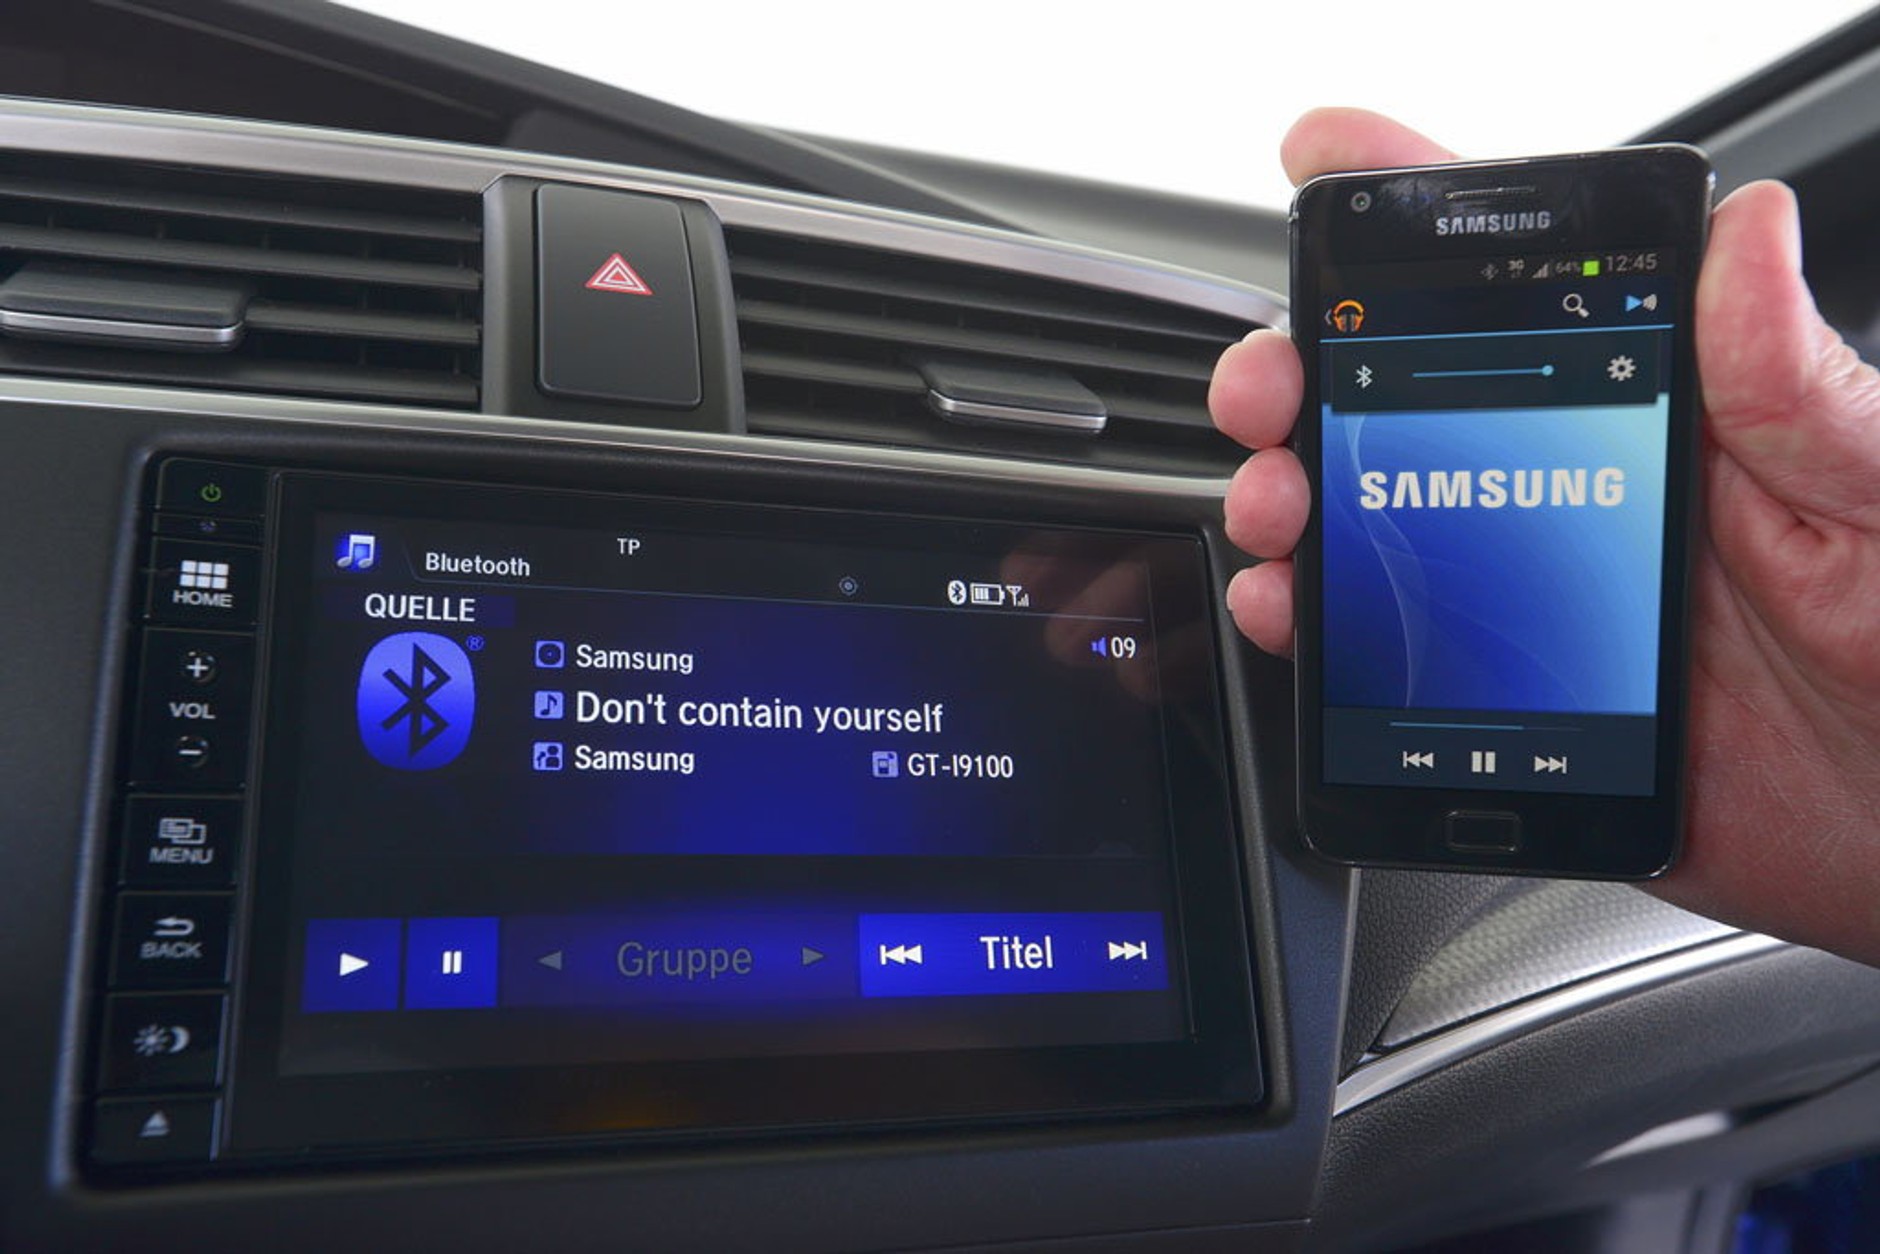
Miejsca potencjalnego ataku - bluetooth
Archiwum / Auto Świat
Za pośrednictwem tego standardu łączności bezprzewodowej można przemycić do elektroniki auta złośliwe oprogramowanie. Ze względu na niewielki zasięg łączności haker musi się zbliżyć do auta na odległość co najmniej 10 metrów.
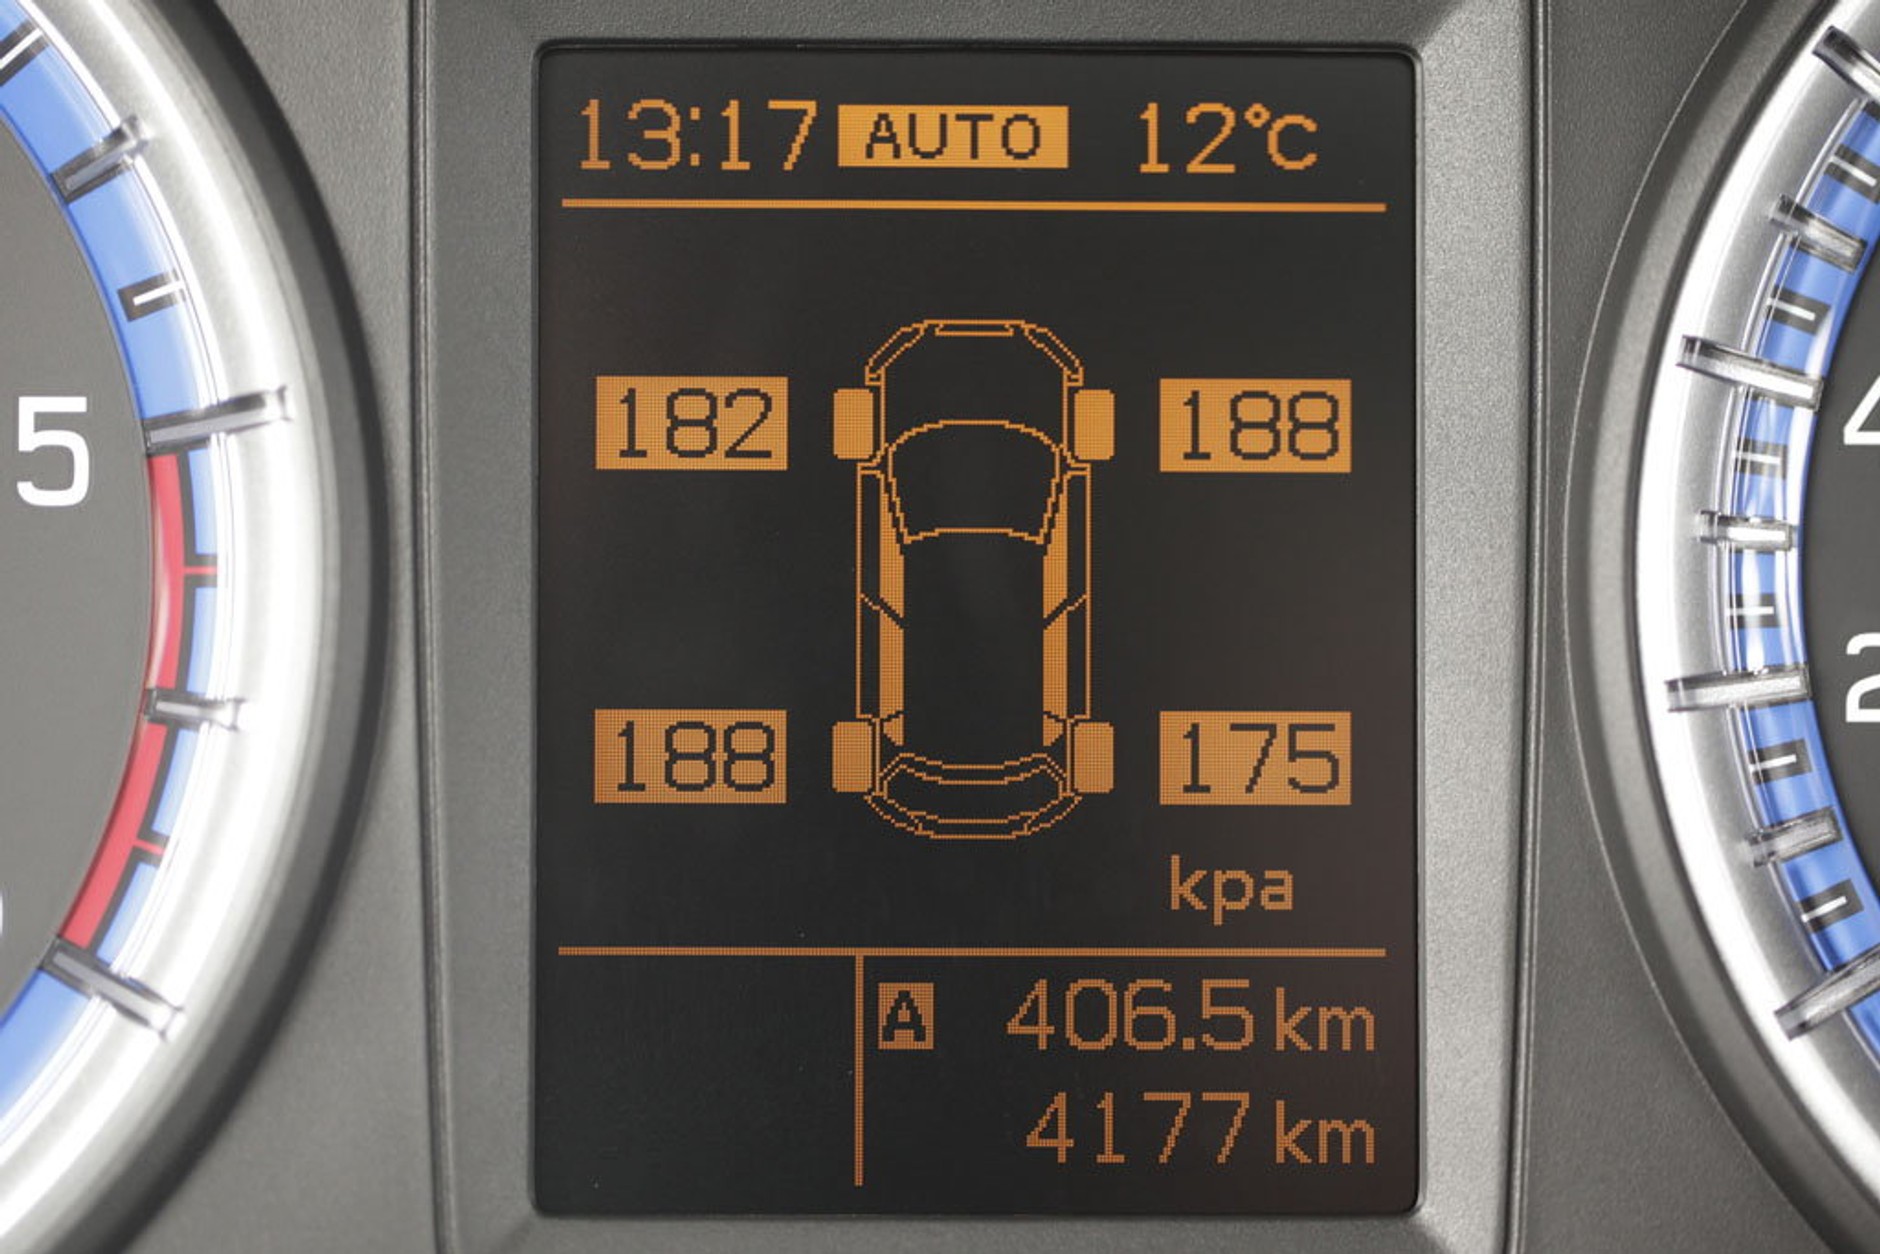
Miejsca potencjalnego ataku - czujniki ciśnienia
Archiwum / Auto Świat
To teraz obowiązkowe wyposażenie aut. Sygnały z czujników w kołach są przekazywane drogą radiową do centralki. Z niewielkiej odległości da się taką transmisję zakłócić i np. wywołać fałszywy alarm, a w niektórych autach można też „zawiesić” sterownik.
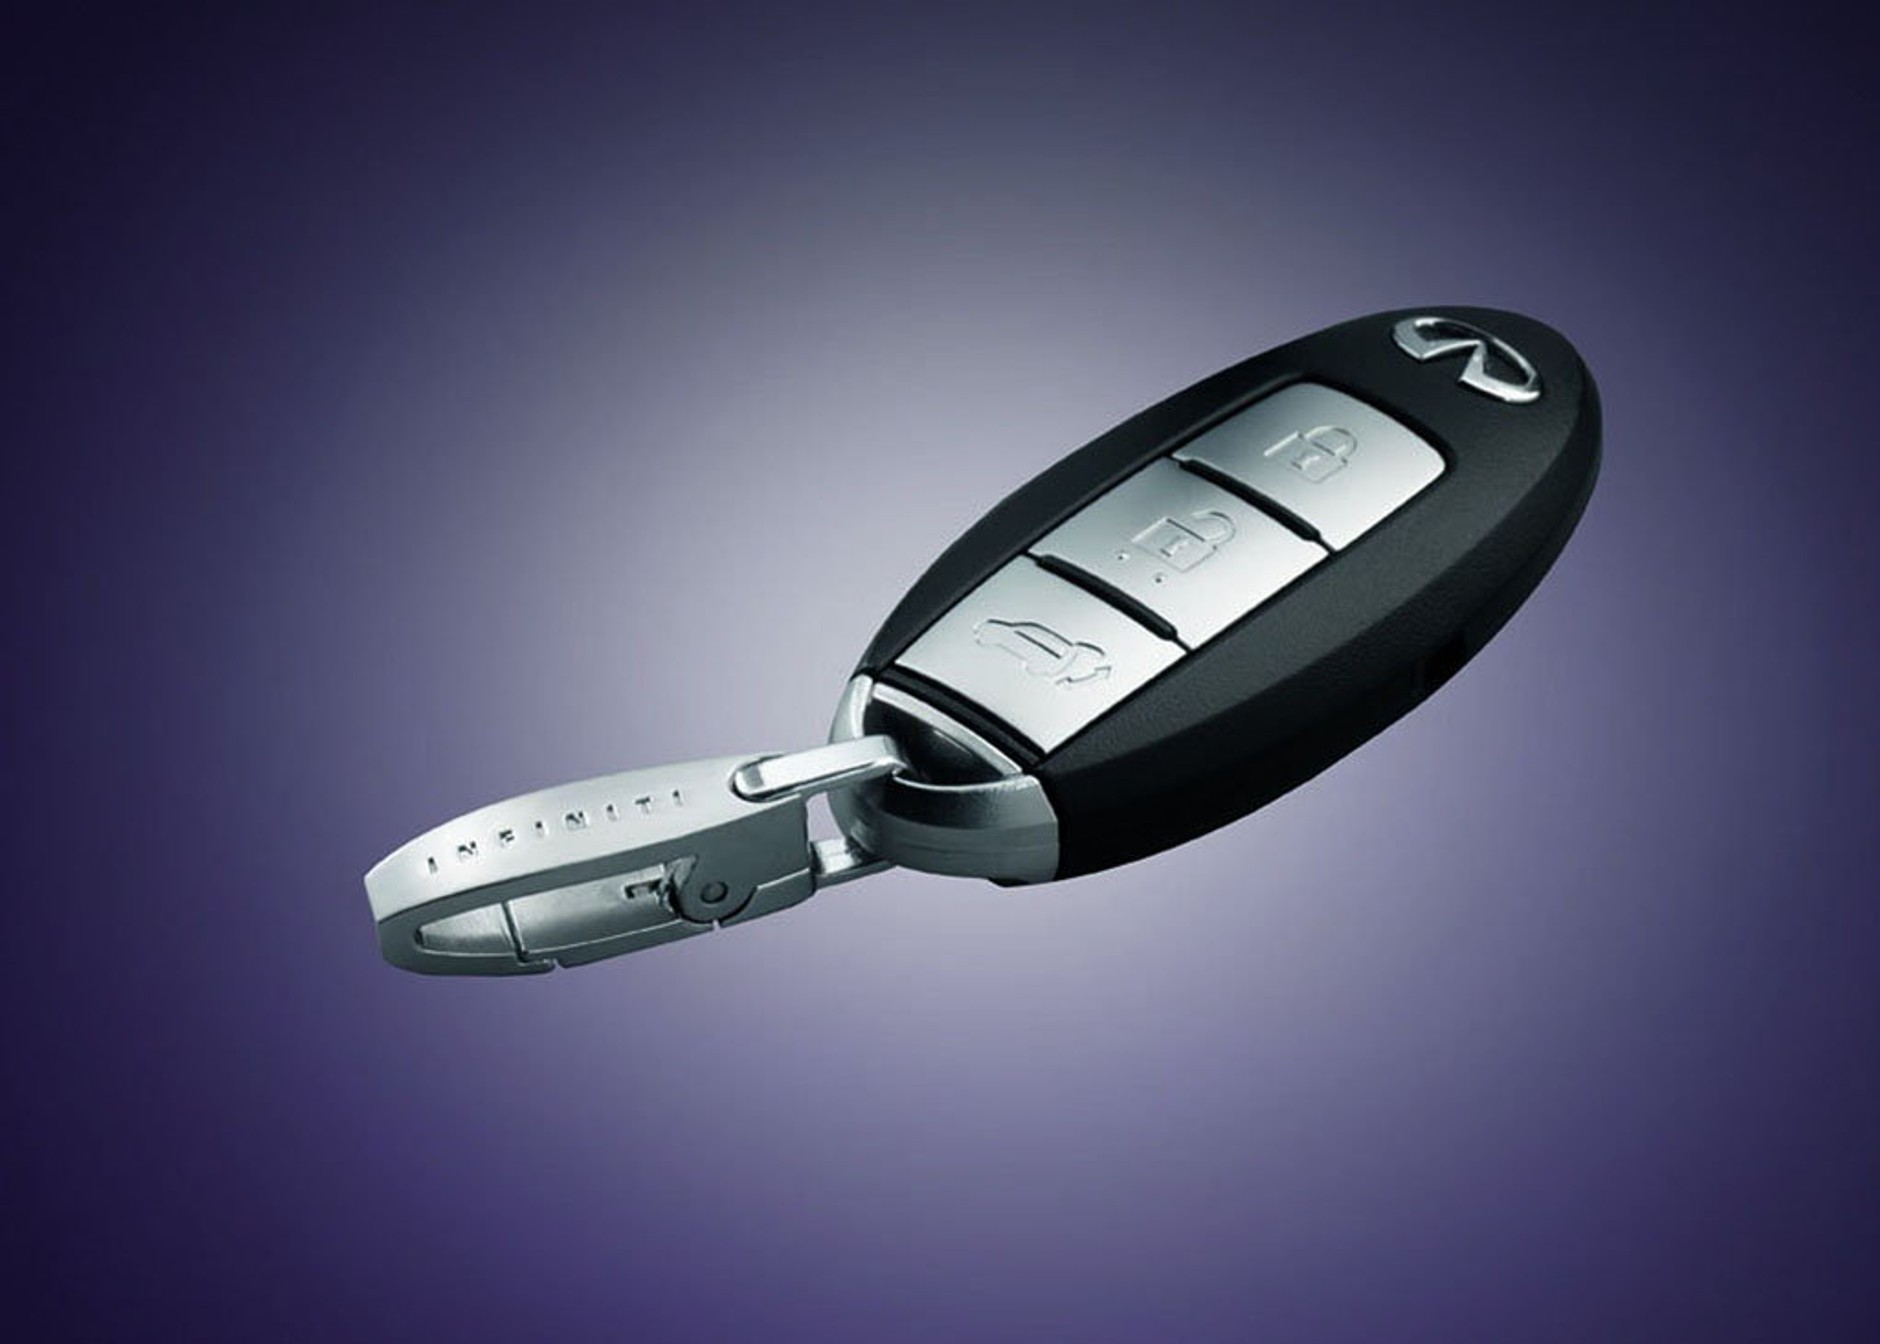
Miejsca potencjalnego ataku - kluczyk radiowy
Archiwum / Auto Świat
Hakerzy twierdzą, że ryzyko wgrania złośliwego oprogramowania za pośrednictwem odbiornika układu bezkluczykowego jest znikome, ale za to stosunkowo łatwo jest np. zablokować dostęp do auta prawowitemu właścicielowi.
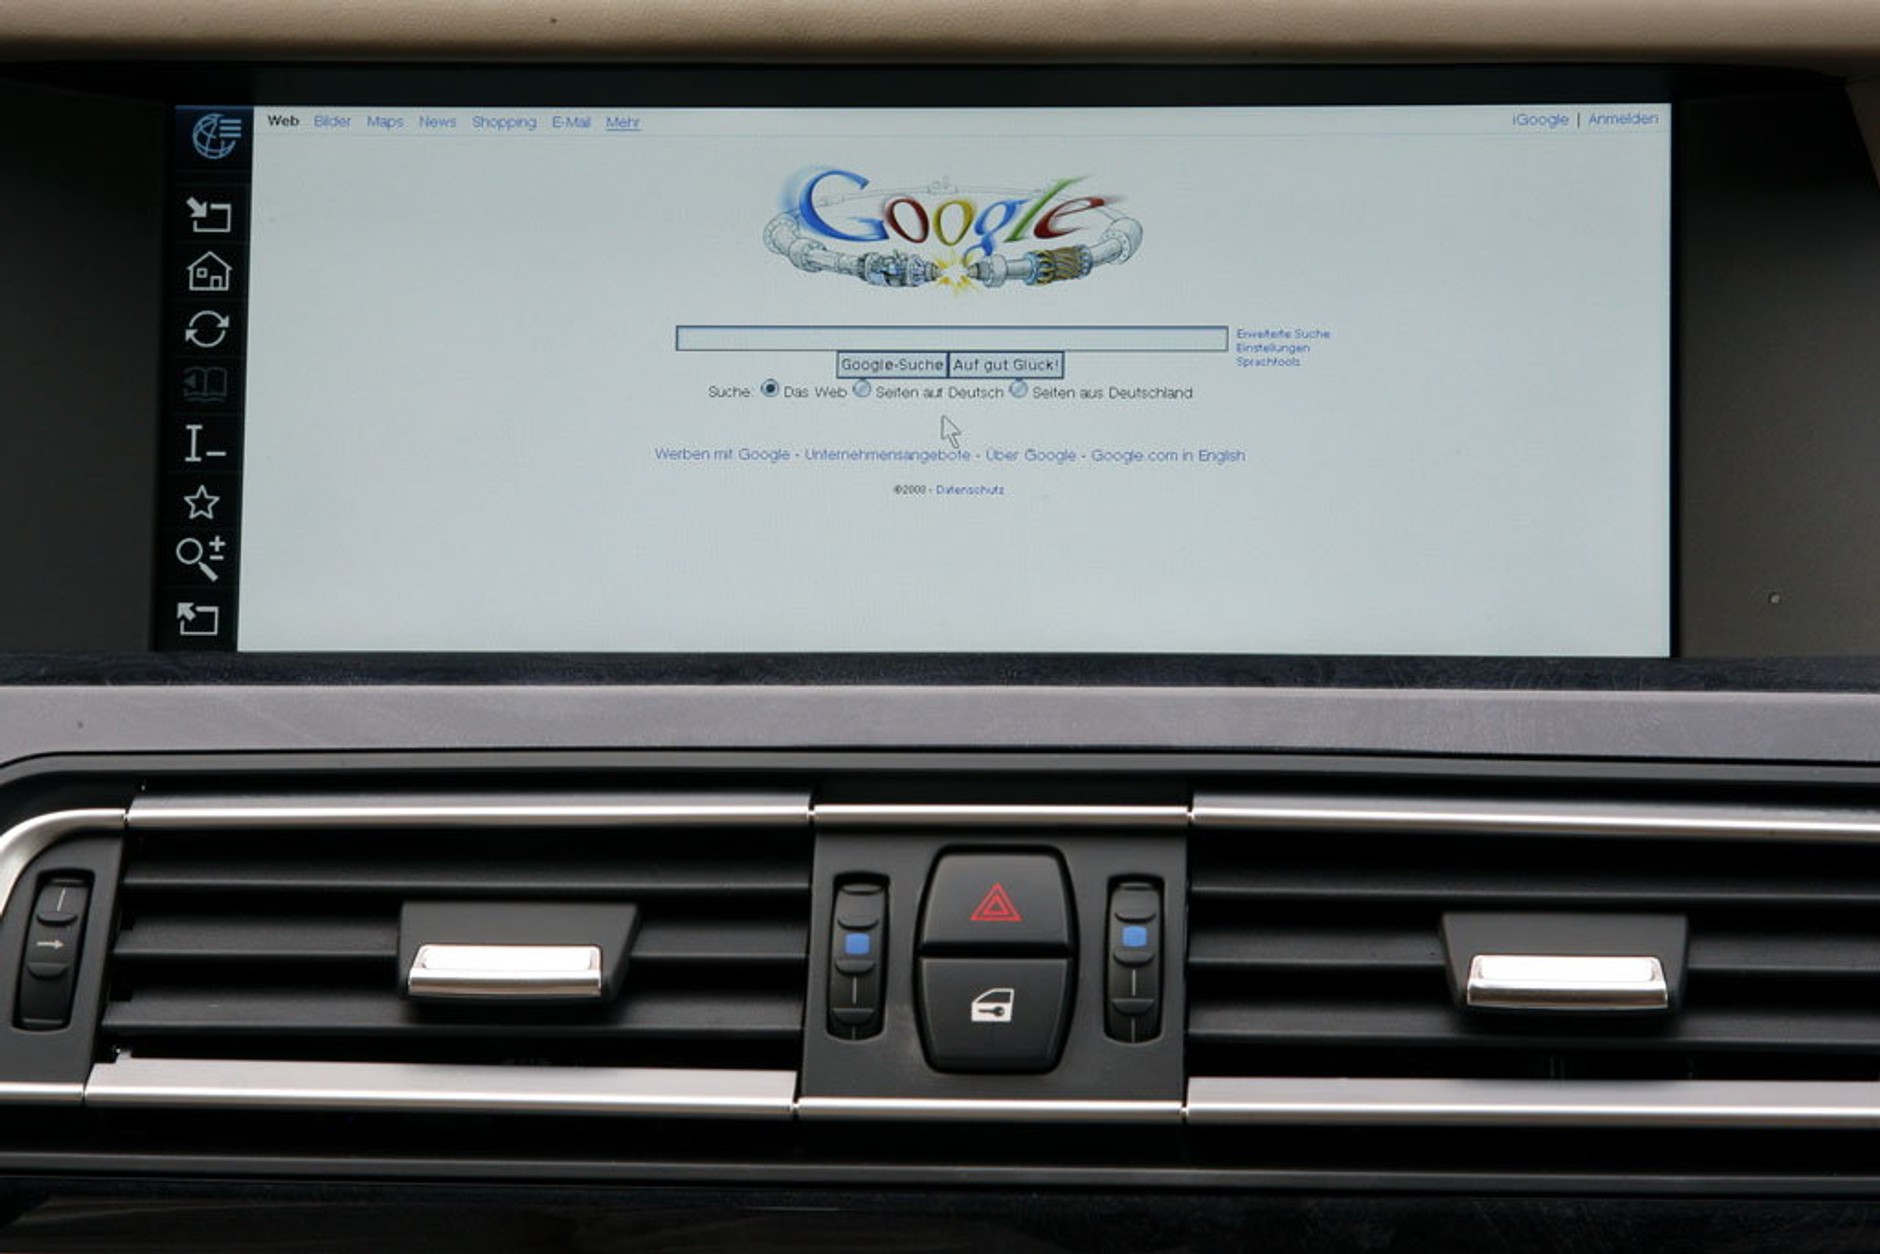
Miejsca potencjalnego ataku - łącze internetowe w aucie
Archiwum / Auto Świat
Coraz więcej aut ma wbudowane łącze internetowe z zaszytą w aucie kartą SIM – przesył danych odbywa się za pośrednictwem sieci komórkowych. Dla hakerów to świetna informacja. Płaszczyzn potencjalnego ataku jest mnóstwo, tą drogą da się przemycić do sterowników auta złośliwe oprogramowanie i to z dowolnego miejsca na świecie. Użytkownik sam może się do tego przyczynić, np. uruchamiając spreparowaną aplikację lub wchodząc na stronę wyłudzającą informacje. Zwykle transmisja danych nie jest w żaden sposób kontrolowana przez użytkownika.
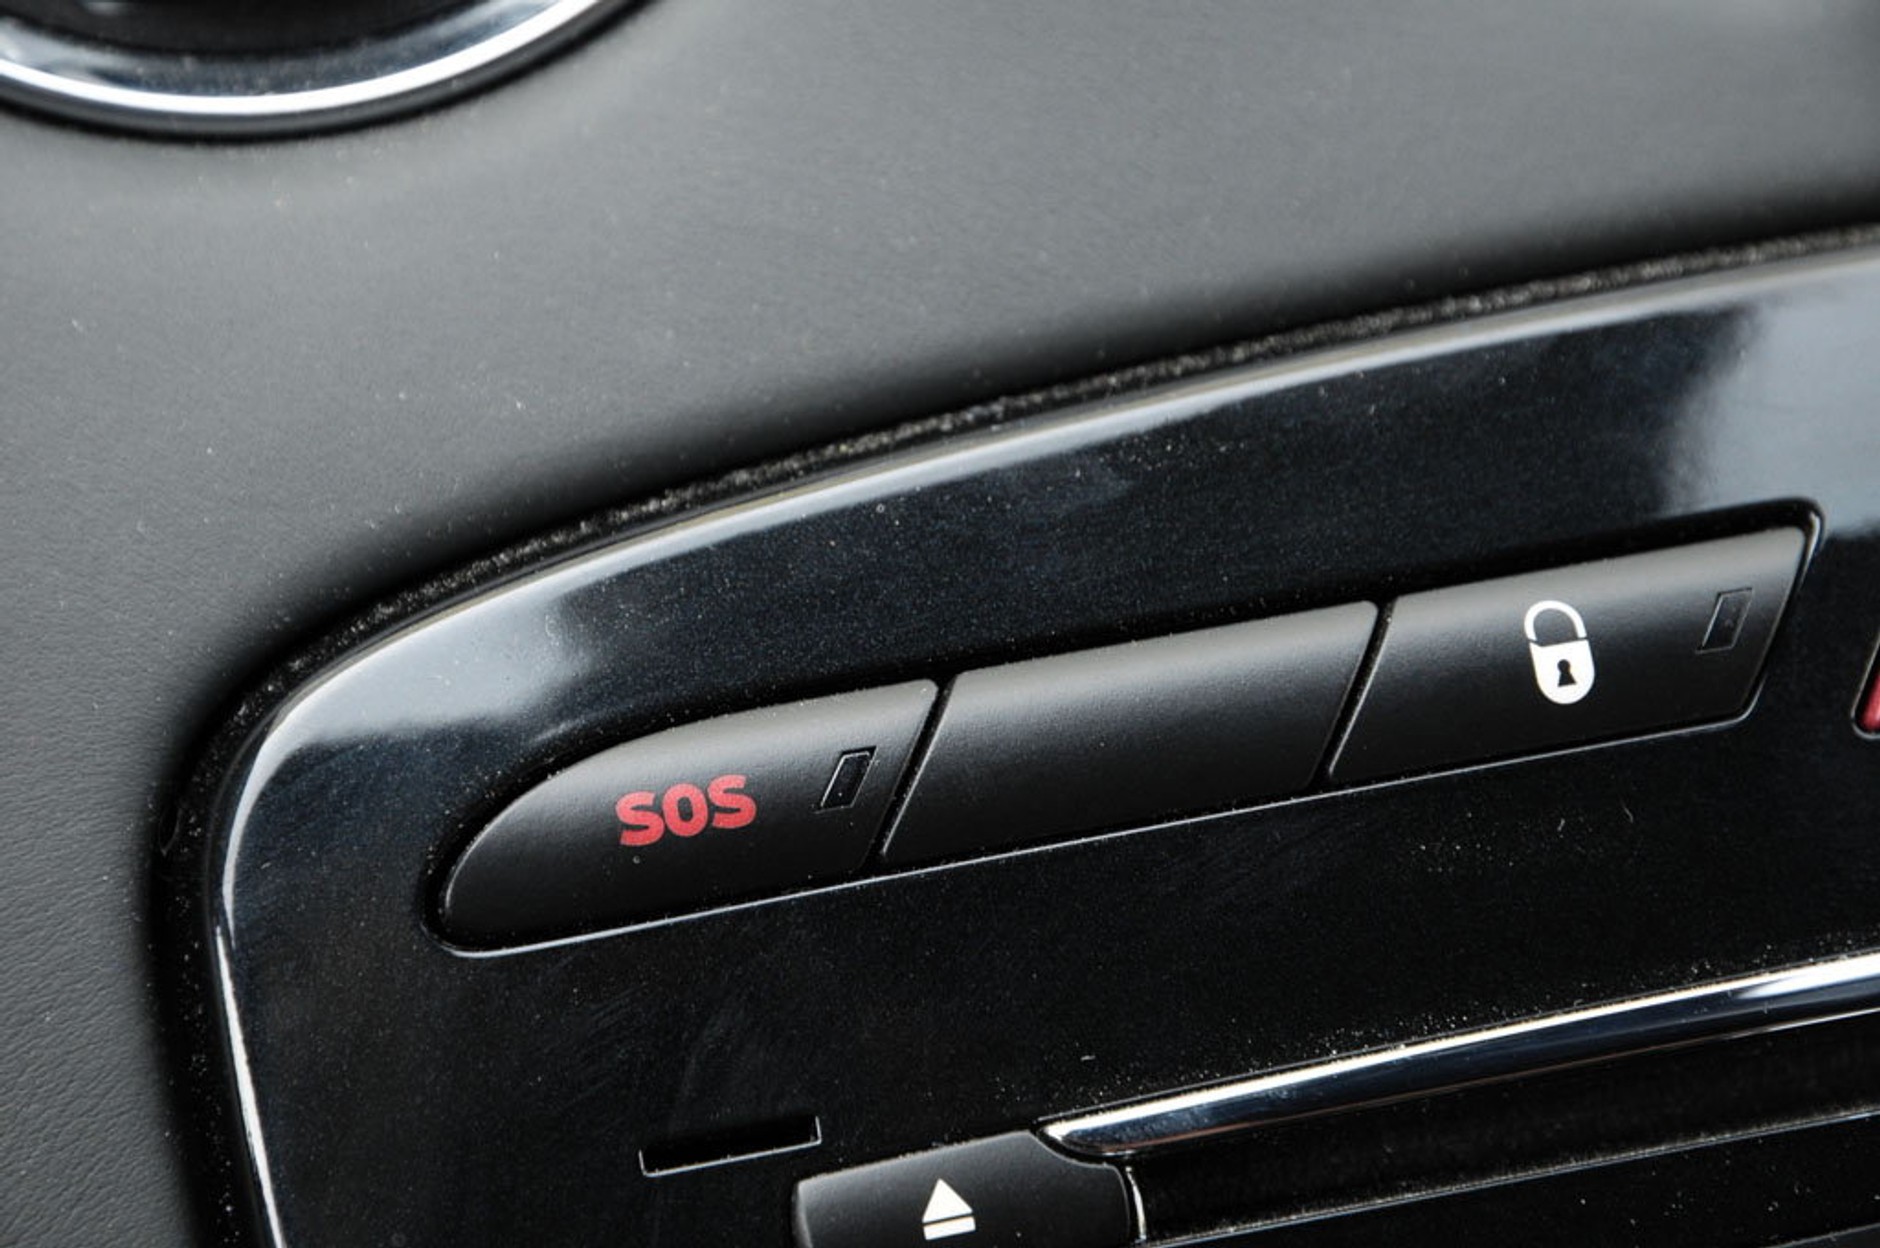
Miejsca potencjalnego ataku - układy telemetrii
Archiwum / Auto Świat
W wielu nowych modelach producenci stosują układy pozwalające na zdalną diagnostykę aut oraz zbieranie danych o zachowaniach kierowców – jak dowodzi niedawny przykład problemów firmy BMW, to wprost zaproszenie dla hakerów, bo pozwalają one na odległość śledzić auto i nim sterować. Już wkrótce obowiązkowym wyposażeniem wszystkich nowych modeli samochodów będą układy zdalnego powiadamiania służb o wypadkach, które wymuszą montowanie w autach modułów łączności komórkowej i lokalizacji.
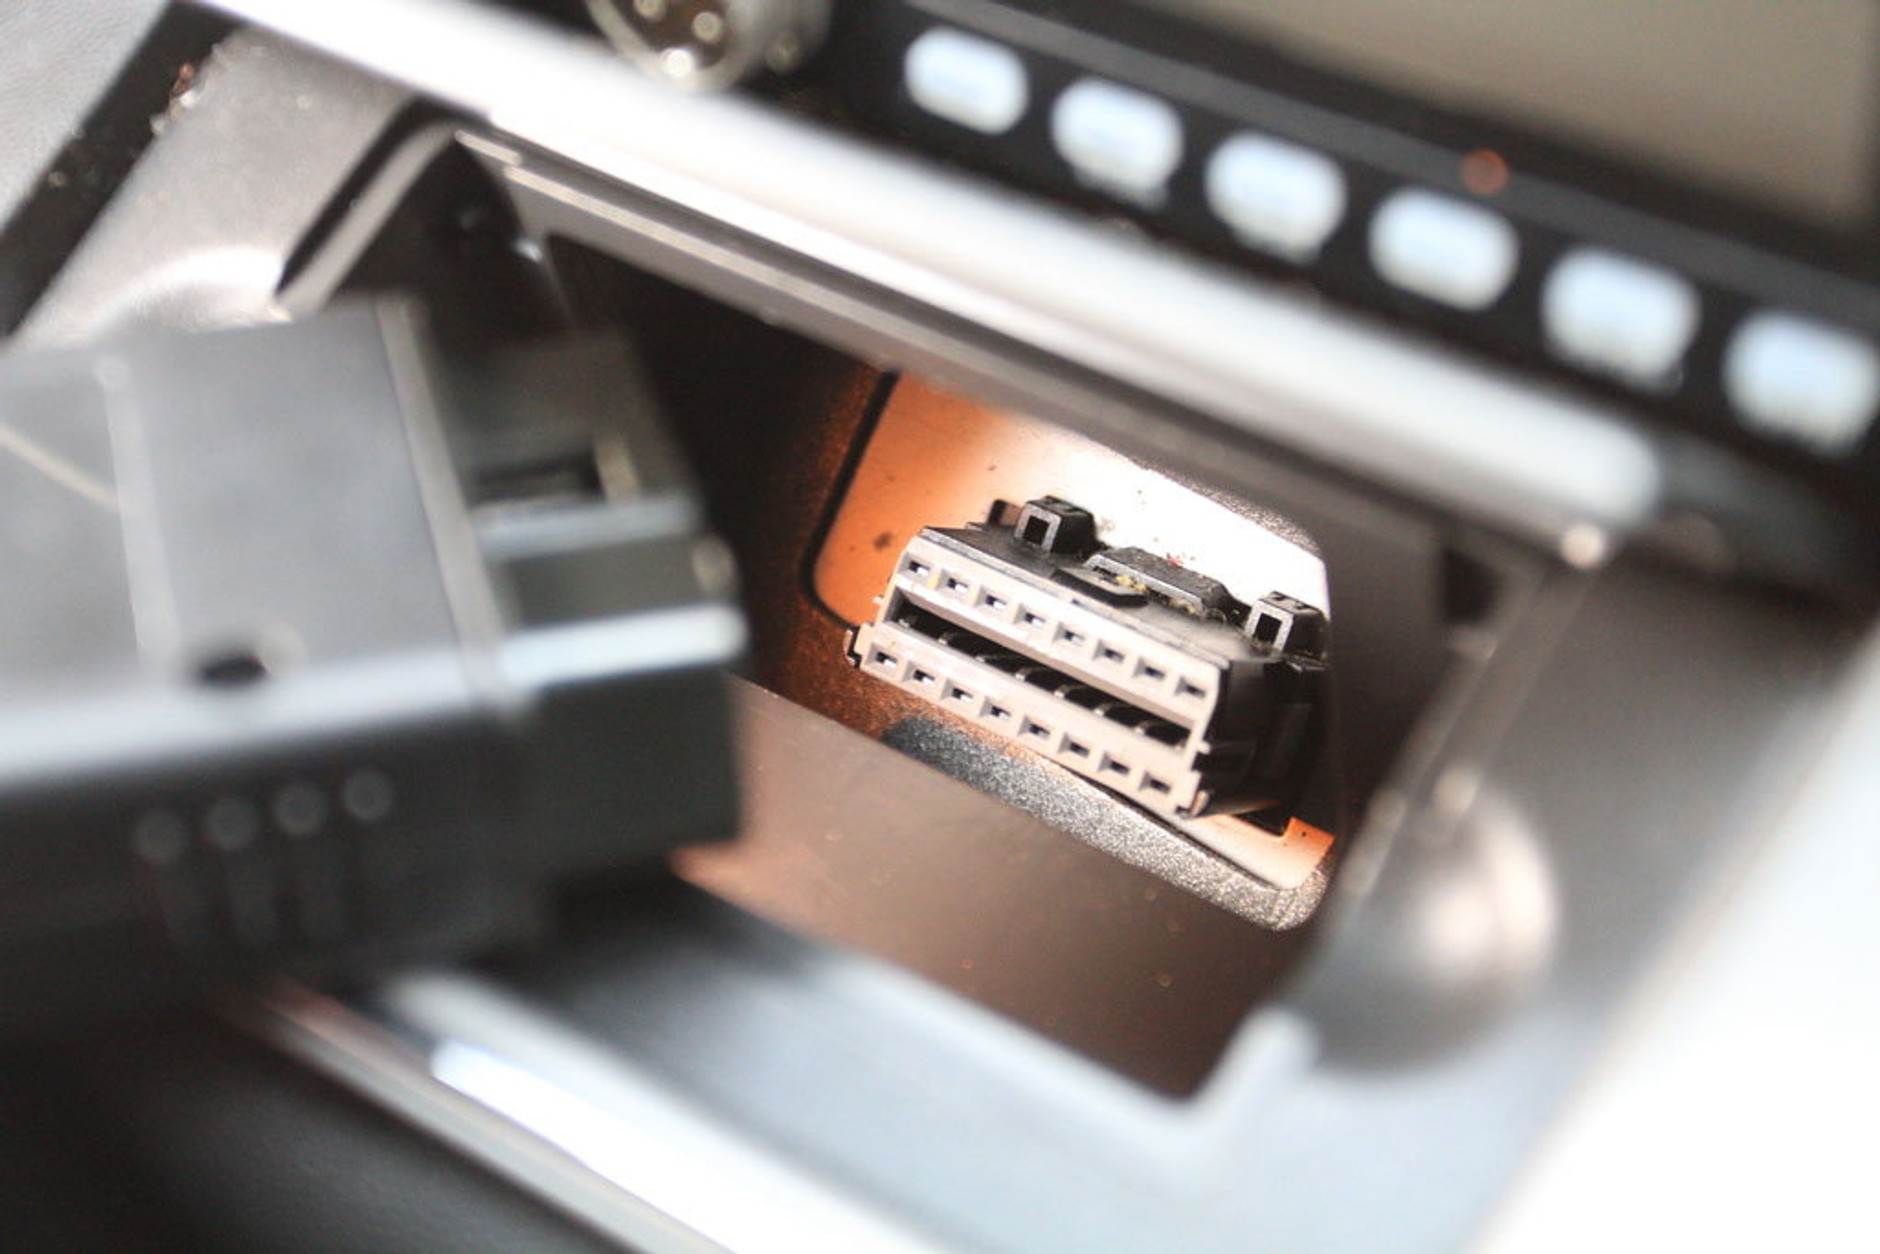
Miejsca potencjalnego ataku - gniazdo diagnostyczne
Archiwum / Auto Świat
Za pośrednictwem gniazda diagnostycznego, mając odpowiedni sprzęt, da się z autem zrobić niemal wszystko. Nawet w przypadku prostszych modeli, które nie mają wbudowanych modułów łączności komórkowej, przestępca, któremu uda się zamontować w aucie mały moduł mieszczący się w obudowie wtyczki do gniazda OBD, może np. unieruchomić samochód lub wręcz przeciwnie – wyłączyć jego hamulce i dodać gazu. Uwaga! Okazuje się, że specjalne moduły do nadzorowania aut montowane (podłączane do gniazd OBD) przez firmy ubezpieczeniowe też mogą mieć luki w zabezpieczeniach; taki przypadek wykryto niedawno w USA.
Czym hakerzy mogą sterować?
Archiwum / Auto Świat
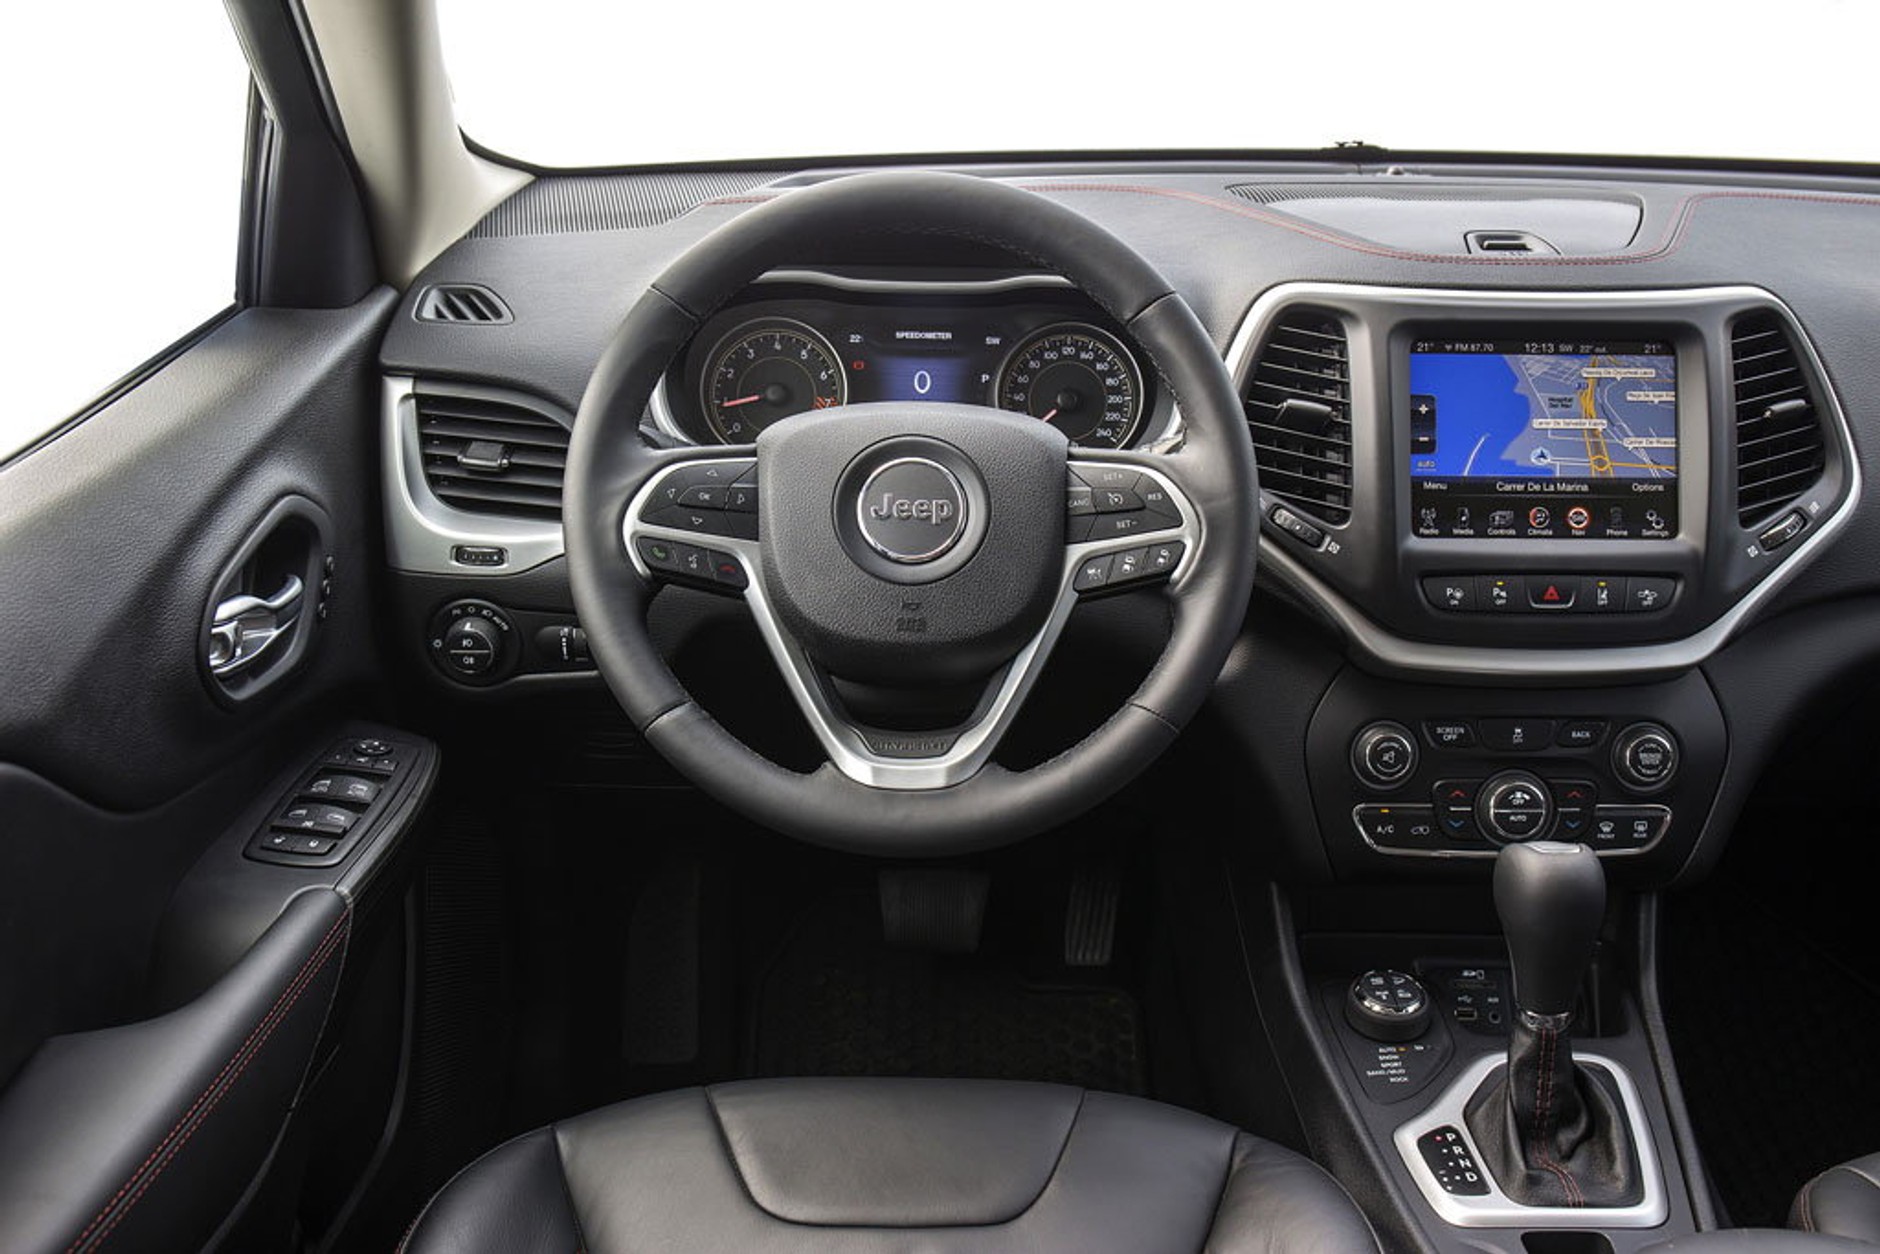
Podczas najbardziej spektakularnego ataku hakerskiego na auto (który na szczęście był tylko prezentacją przygotowaną na potrzeby mediów, a nie atakiem terrorystycznym), amerykańscy specjaliści od zabezpieczeń elektronicznych, Charlie Miller i Chris Valasek, pokazali, że są w stanie sterować większością podzespołów auta i to z dowolnego miejsca na świecie, oczywiście pod warunkiem dostępu do internetu. Atak zaczął się niewinnie: w samochodzie jadącym po autostradzie z prędkością ponad 110 km/h, za kierownicą którego siedział dziennikarz portalu Wired, uruchomili oni zdalnie nadmuch zimnego powietrza i włączyli klimatyzację foteli. Następnie zmienili stację w radiu i włączyli muzykę na pełny regulator . Ani klimatyzacji, ani radia kierowca nie mógł wyłączyć przełącznikami na desce rozdzielczej!
Czym hakerzy mogą sterować?
Archiwum / Auto Świat
Później włączyli wycieraczki i spryskiwacz szyby, a na ekranie systemu multimedialnego wyświetlili swoje podobizny. Później zaczęło się robić rzeczywiście niebezpiecznie – hakerzy przełączyli skrzynię na luz, samochód mimo wciskania gazu zaczął zwalniać. Następnie po opuszczeniu autostrady pokazali, że potrafią też zdalnie dodawać gazu , gwałtownie hamować . Dla uczestniczącego w eksperymencie dziennikarza najbardziej traumatycznym doświadczeniem było jednak to, że elektroniczni włamywacze potrafili również całkowicie odłączyć hamulce, sterując zdalnie zaworami ABS-u. Ta próba zakończyła się w przydrożnym rowie! Valasek i Miller przyznają, że nie udało im się jeszcze przejąć w pełni kontroli nad układem kierowniczym – na razie opracowali tylko metodę pozwalającą zdalnie kierować autem tylko na biegu wstecznym (zapewne dzięki luce w systemie automatycznego parkowania). Poza sterowaniem samochodem hakerzy mogli też przez cały czas eksperymentu precyzyjnie go śledzić. Narzędzia hakerów pozwalają też np. manipulować wskazaniami liczników czy sterować światłami.
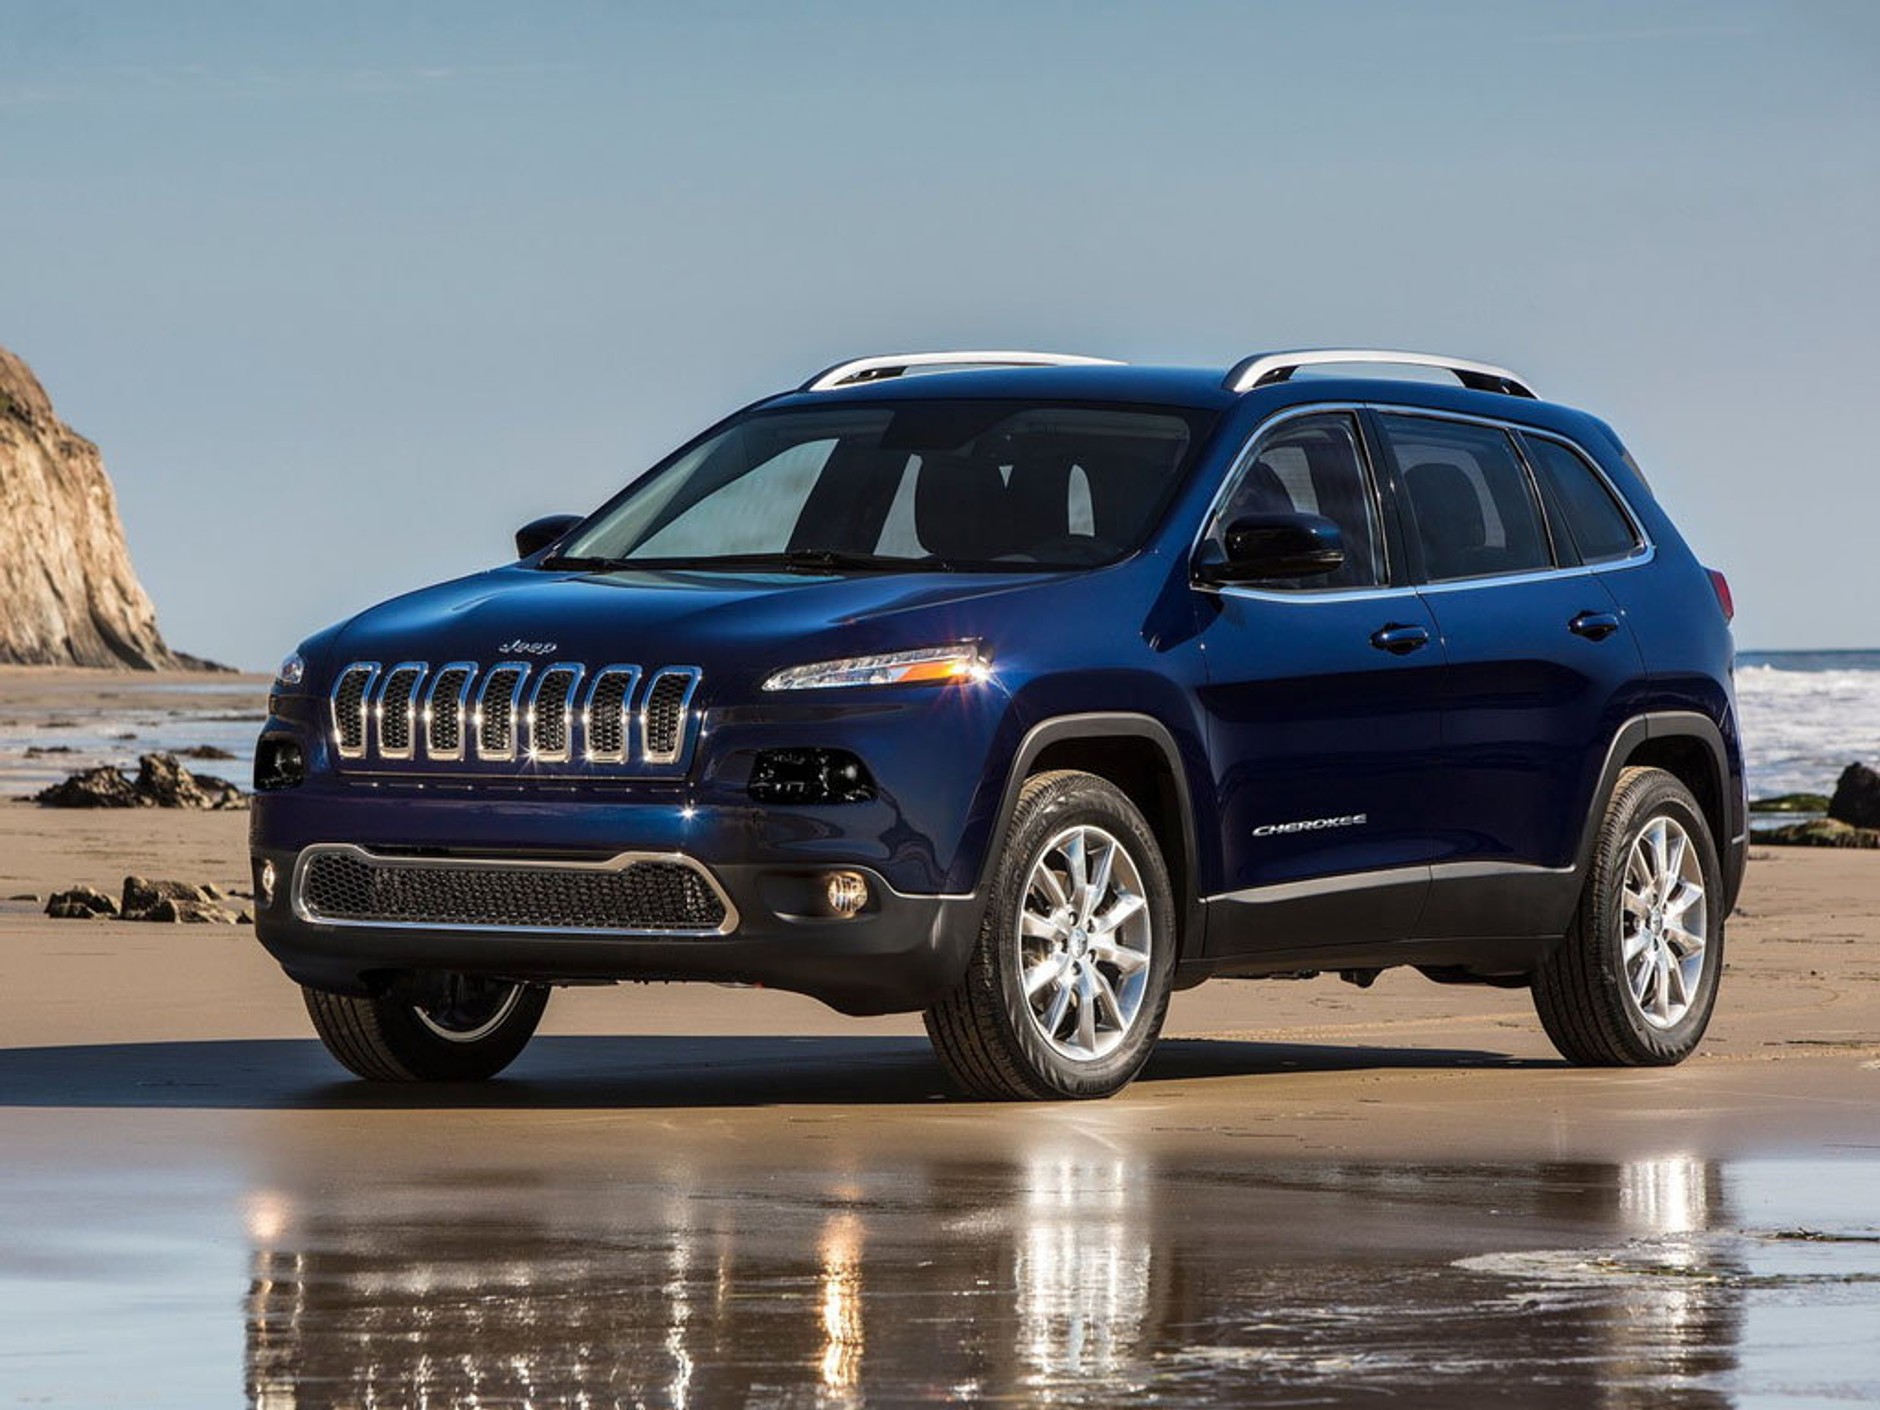
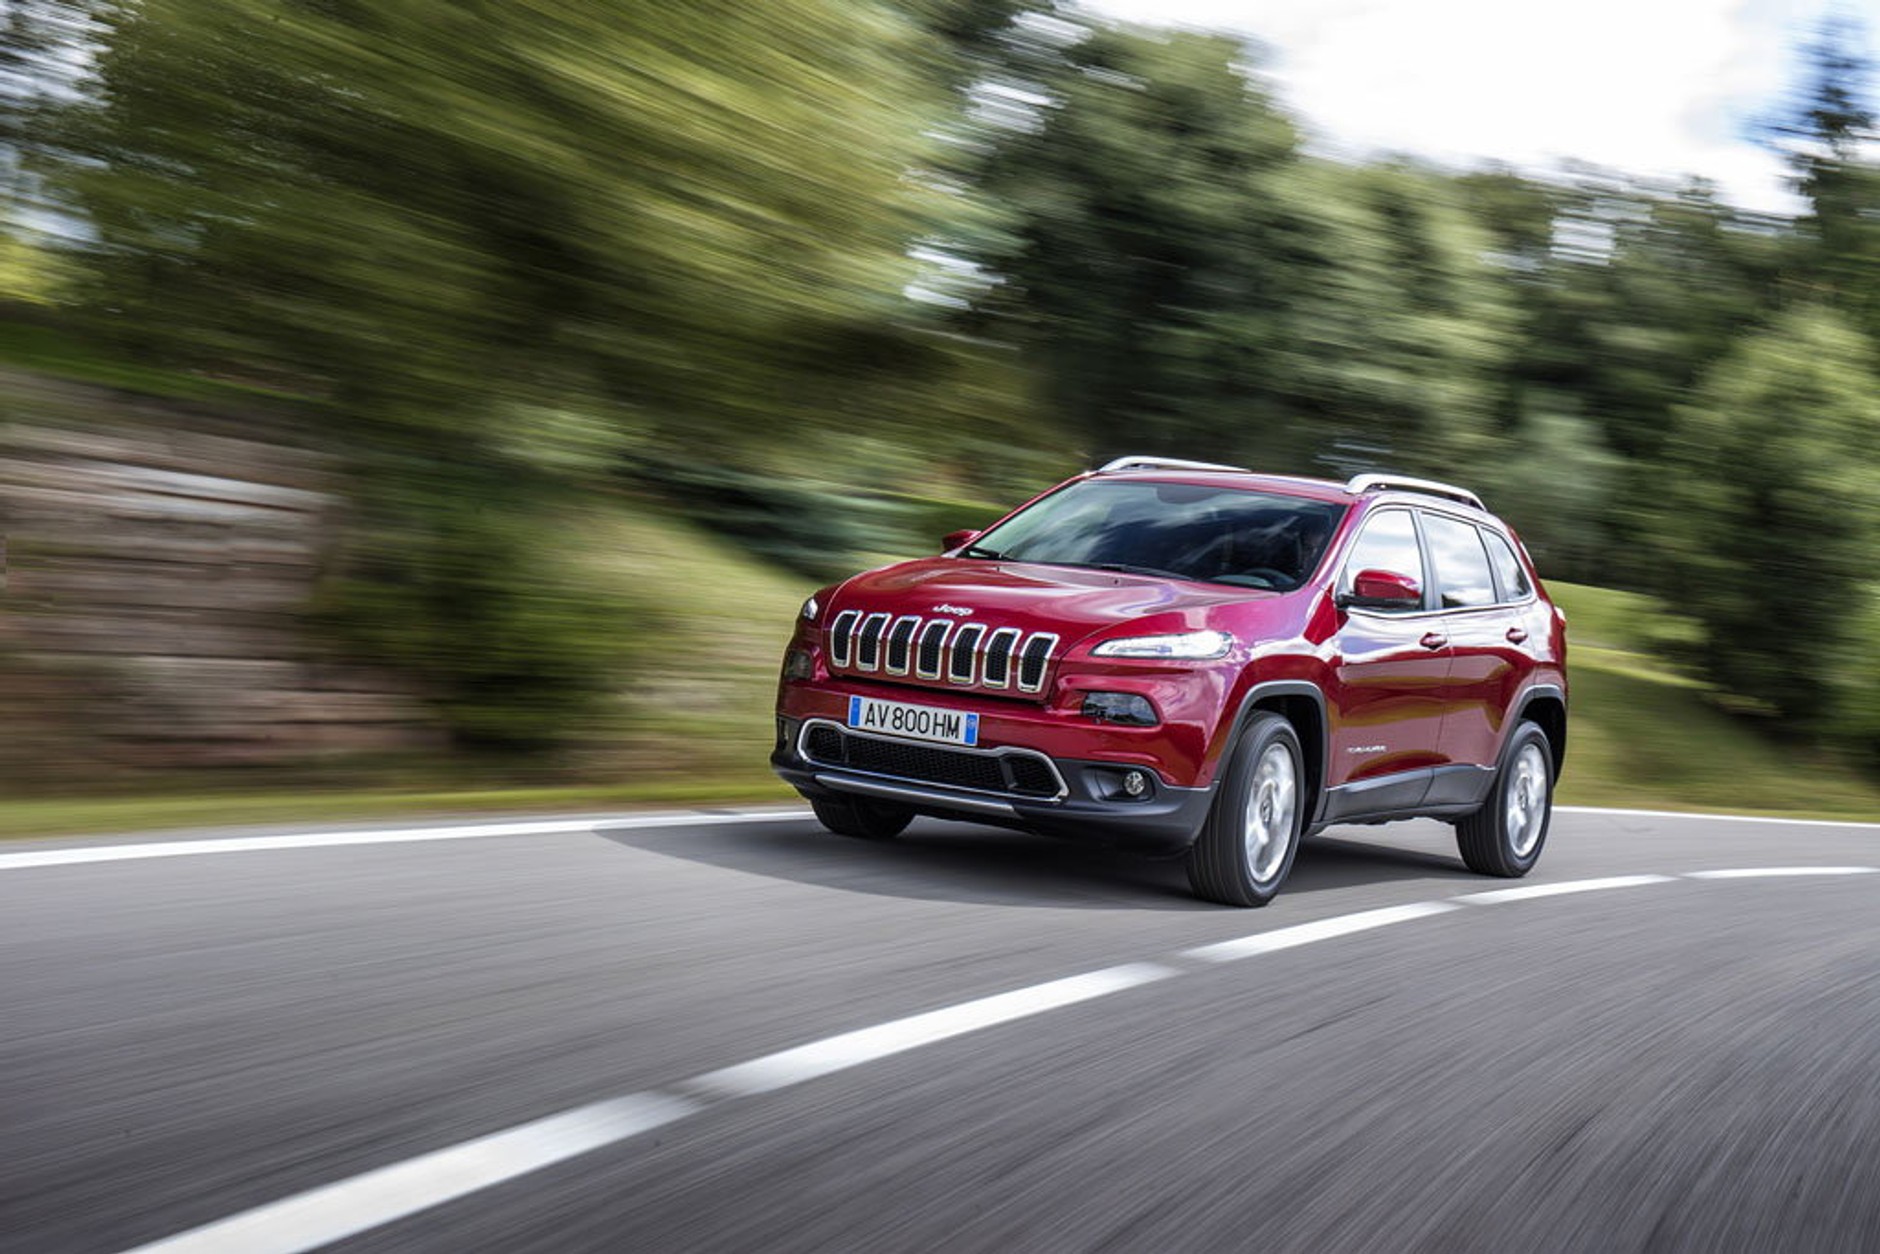
Modele najbardziej podatne na atak hakerów - Jeep Cherokee
Archiwum / Auto Świat
Auto wyposażone w rozliczne interfejsy komunikacyjne – komórkowe łącze intenetowe, Wi-Fi, radio cyfrowe, bluetooth, a to wszystko połączone w jeden system pod nazwą Uconnect. Oczywiście, hakerzy nie mieliby szans na przejęcie kontroli nad tym samochodem, gdyby nie to, że wyposażono go również m.in. w adaptacyjny tempomat z funkcją stop & go, systemy automatycznego parkowania, aktywnego asystenta pasa ruchu – czyli systemy pozwalające elektronicznie kierować pojazdem.
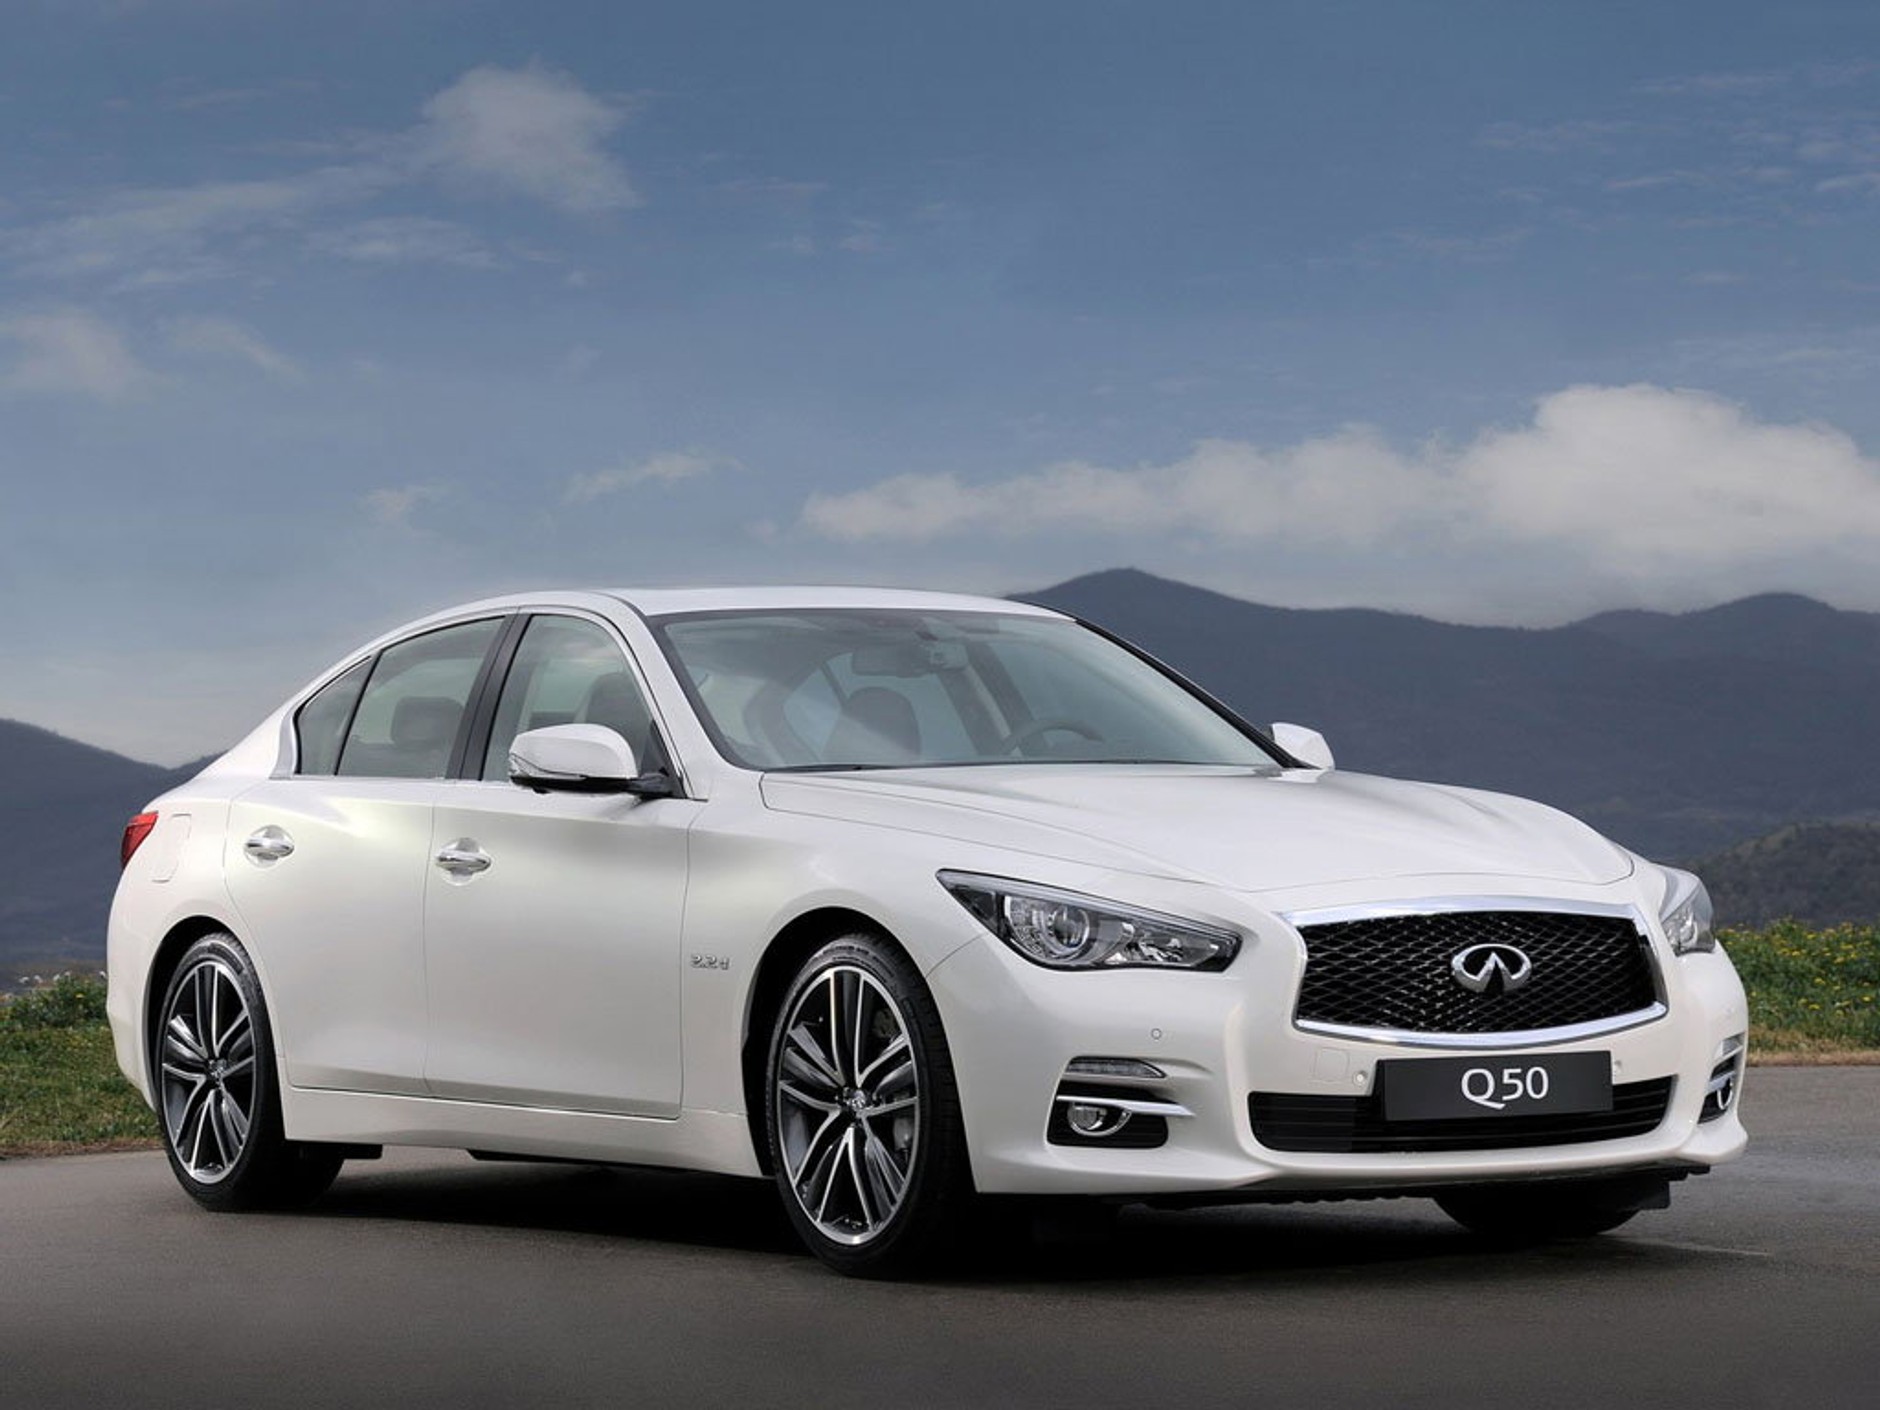
Modele najbardziej podatne na atak hakerów - Infiniti Q50
Archiwum / Auto Świat
Infiniti Q50 to pierwszy seryjny samochód wyposażony w system steer-by-wire, w którym w czasie normalnej jazdy nie ma bezpośredniego mechanicznego połączenia między kierownicą a przekładnią kierowniczą; kołami steruje elektronika interpretująca ruchy kierownicą. Do tego dochodzi rozbudowany układ Infiniti Connect z łączem internetowym i bluetoothem, który stanowi dla hakerów wygodną platformę dostępu do elektroniki samochodu.
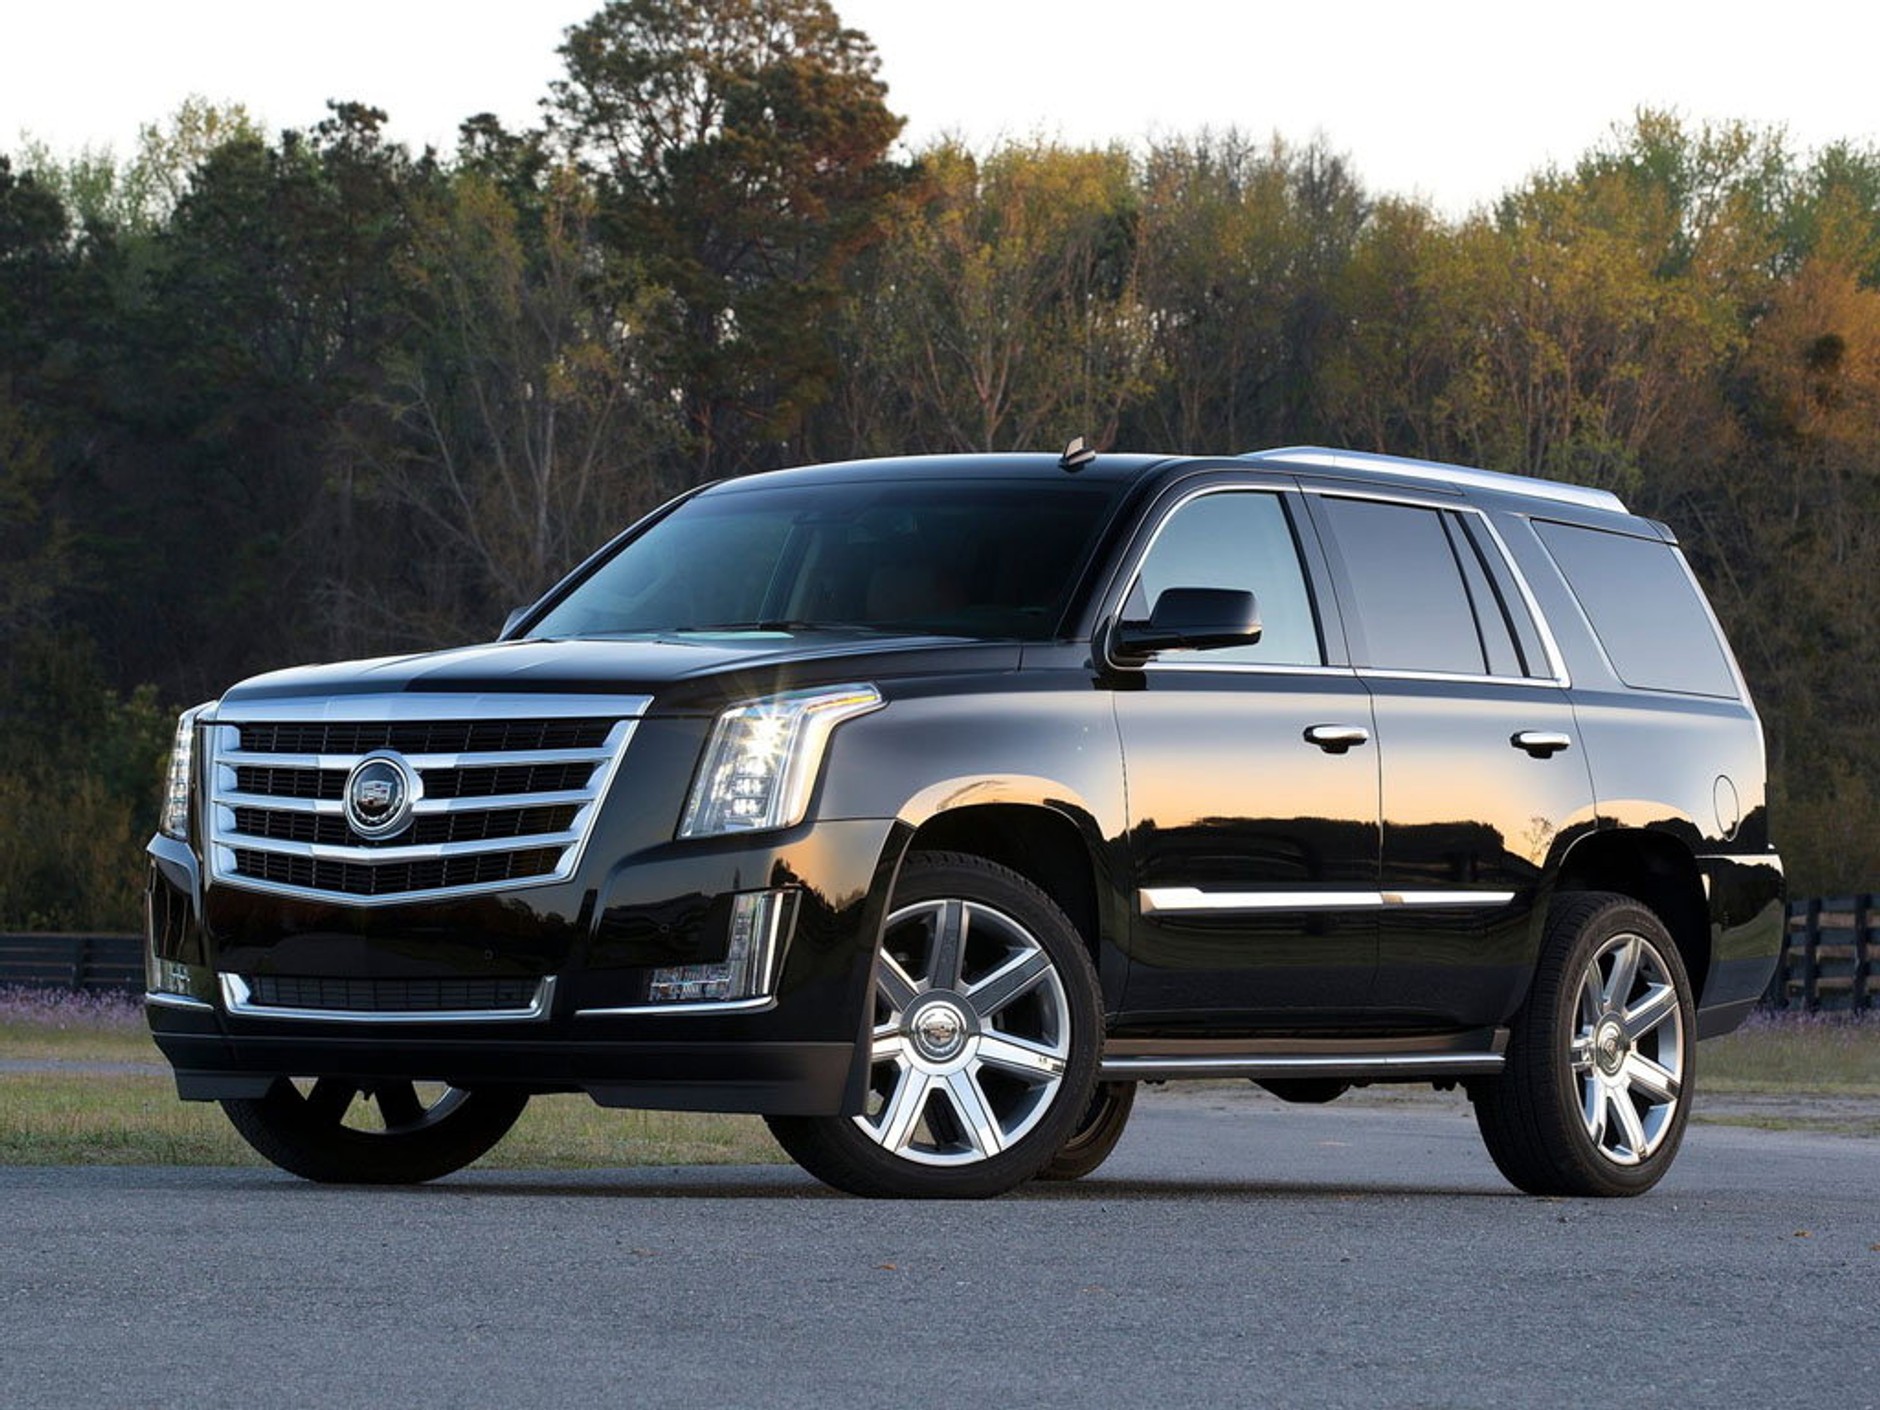
Modele najbardziej podatne na atak hakerów - Cadilac Escalade
Archiwum / Auto Świat
Mimo że zdaniem ekspertów Cadillac Escalade jest niemal tak samo podatny na ataki elektronicznych włamywaczy jak Jeep Cherokee, producent tego modelu na razie nie podjął żadnych działań mających załatać istniejące dziury w zabezpieczeniach. To kolejne auto, które z jednej strony dysponuje rozbudowanymi interfejsami komunikacyjnymi, a z drugiej ma też wiele podzespołów mechanicznych sterowanych elektronicznie (m.in. układ kierowniczy, hamulce).
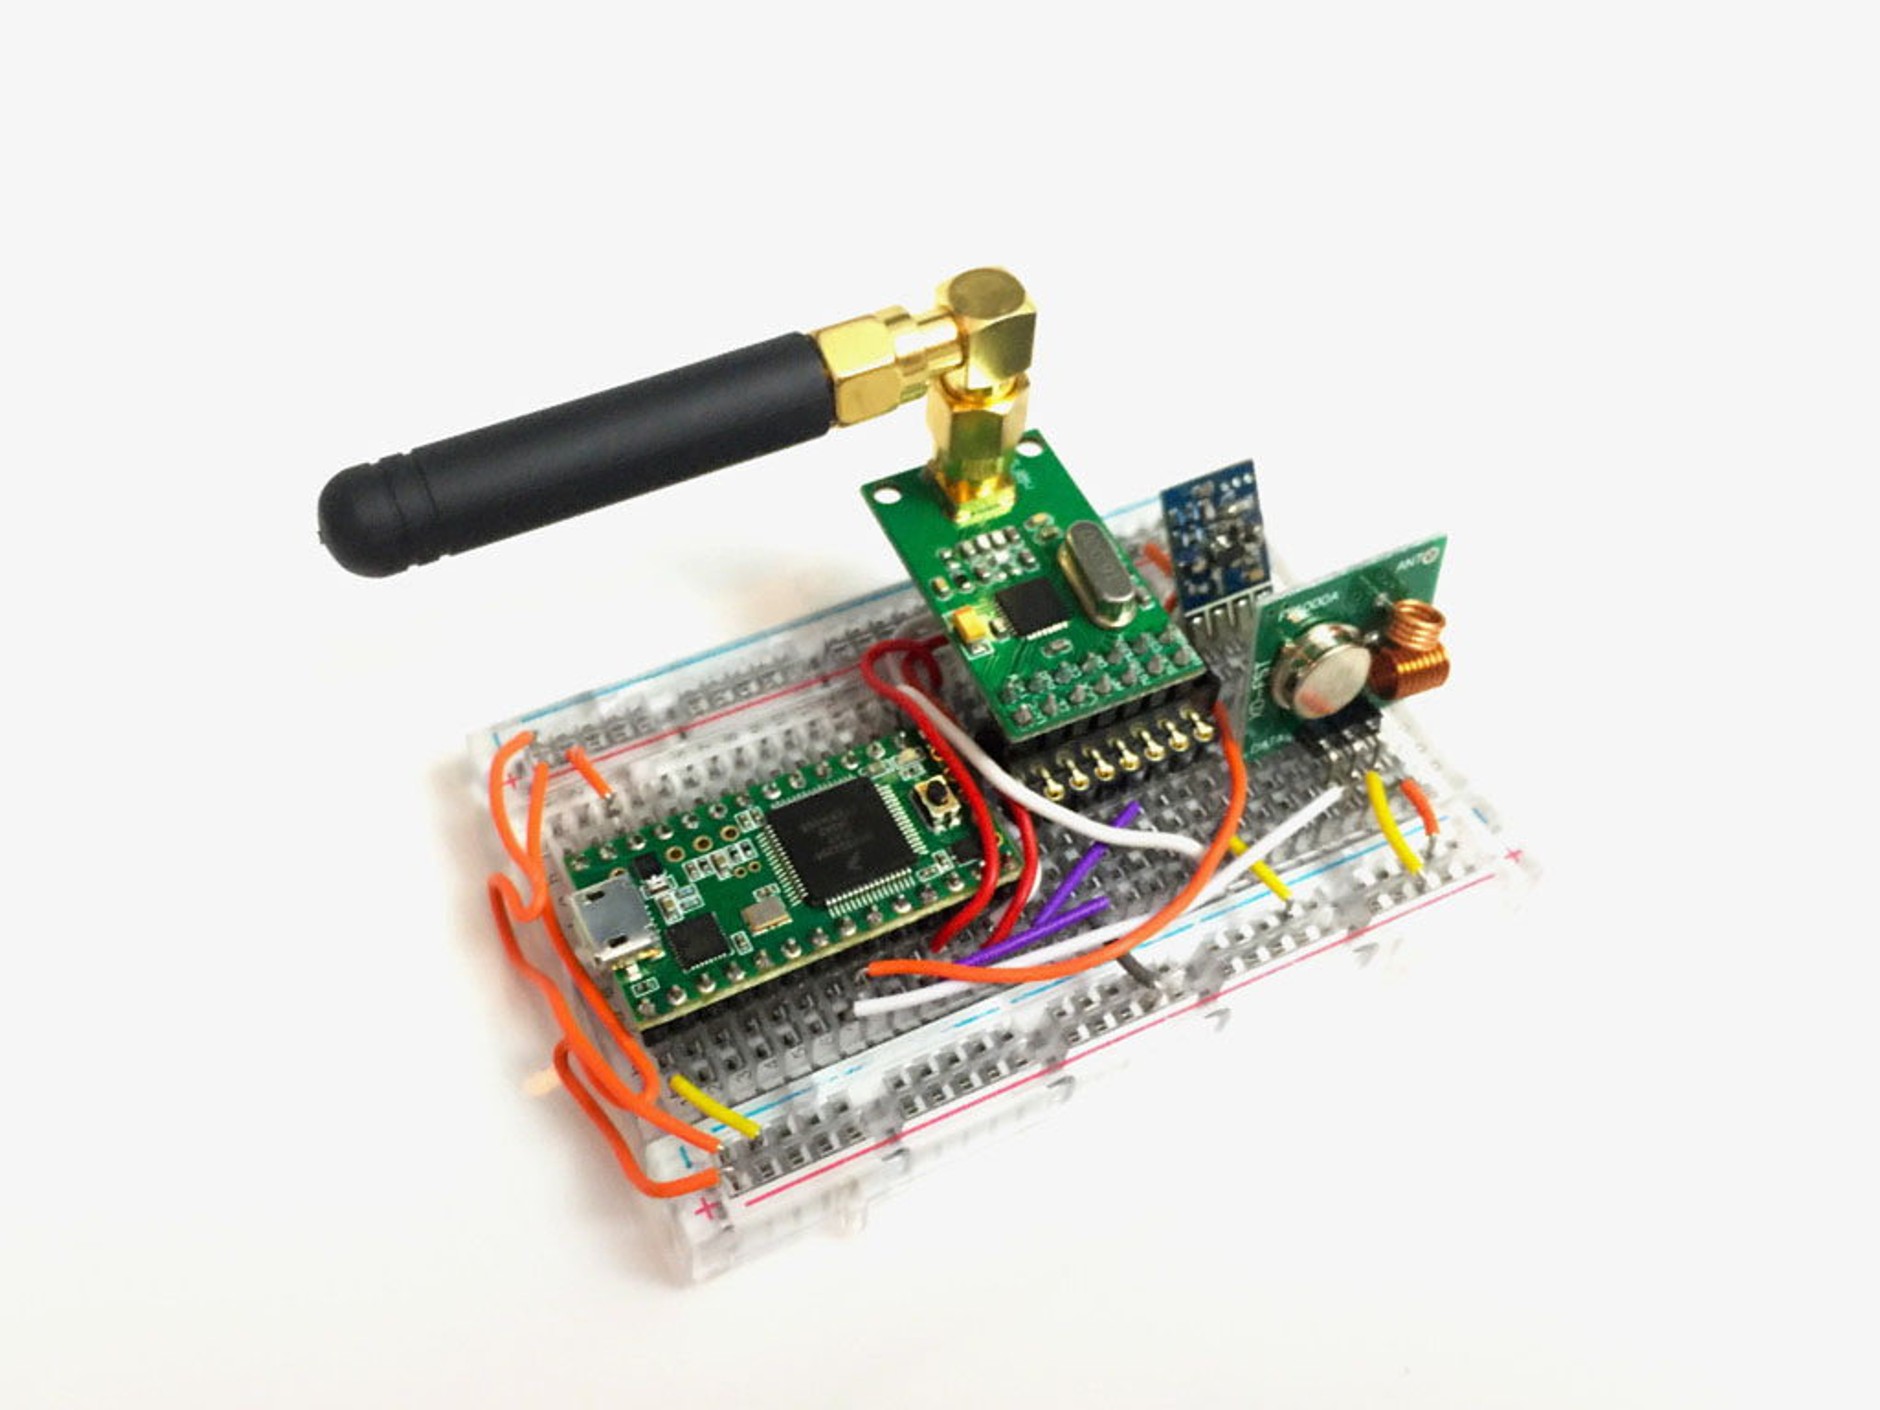
Za 30 dolarów otwierasz wszystko!
Archiwum / Auto Świat
Najnowszym gadżetem wśród narzędzi do pokonywania standardowych zabezpieczeń jest opracowany przez Sammy’ego Kamkara Roll Jam, czyli niewielkie urządzenie służące do omijania wszelkich zabezpieczeń sterowanych pilotem ze zmiennym kodem (samochodów, alarmów, garaży). Urządzenie przejmuje kod z oryginalnego pilota, ale uniemożliwia jego transmisję do odbiornika. Dzięki temu zapisany w Roll Jamie jednorazowy, zmienny kod nie zostaje zużyty i włamywacz może go wykorzystać w późniejszym momencie.